






linux 中子目录或文件不会直接继承父目录的权限位(rwx),而是通过创建时的默认权限掩码(umask)和访问控制列表(acl)中的 default 属性来决定。对于普通用户,修改 umask 可以控制新文件的默认权限;对于需要精细控制的场景,设置父目录的 default acl 是最可靠的方法,它能强制所有新建子项遵循特定规则。
如何通过 umask 控制新文件的默认权限
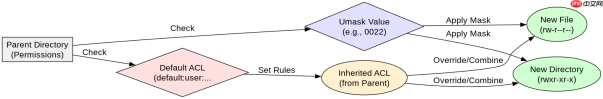
使用 umask 命令可以屏蔽掉创建文件时不应拥有的权限位。系统默认的 umask 通常是 0022,这意味着新文件默认是 644(rw-r--r--),新目录默认是 755(rwxr-xr-x)。要改变这种默认行为,只需在创建文件或目录前临时调整 umask 值即可。
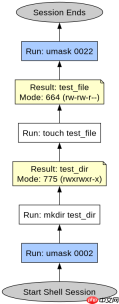
umask 0002
mkdir test_dir
touch test_file
ls -ld test_dir test_file
umask 0022 # 恢复默认
执行上述代码后,test_dir 的权限将变为 775(rwxrwxr-x),test_file 的权限将变为 664(rw-rw-r--)。这是因为 umask 0002 屏蔽了组用户的写权限以外的其他权限,而 0022 则屏蔽了其他用户的写权限。注意,umask 仅影响当前 shell 会话及子进程,且对已存在的文件无效。
如何设置 ACL 实现永久性的权限继承
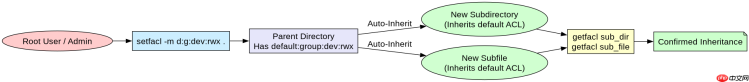
当需要更细粒度的权限控制,或者希望权限设置随目录结构持久化时,应使用 POSIX ACL 的 default 属性。通过 setfacl 命令为父目录设置 default 权限,该目录下所有新建的子目录和文件都会自动继承这些权限,而不受 umask 的影响。

# 安装 acl 工具(如果未安装)
# apt-get install acl 或 yum install acl

# 查看当前目录的 ACL
getfacl .

# 设置 default ACL,例如允许 group 'dev' 对新建文件有读写执行权限
setfacl -m d:g:dev:rwx .

# 创建测试文件验证
mkdir subdir
touch subdir/file.txt

# 查看子目录和文件的 ACL
getfacl subdir
getfacl subdir/file.txt
运行上述代码后,subdir 和 file.txt 的 ACL 输出中会包含类似 `default:user::rwx`、`default:group::r-x` 以及我们设置的 `default:group:dev:rwx` 等条目。实际生效的权限是 default ACL 与 umask 的交集(对于文件)或直接应用(对于目录,具体取决于文件系统实现,通常 default ACL 会覆盖 umask)。使用 getfacl 可以看到具体的继承结果。这种方法特别适用于多用户协作环境,确保特定组始终拥有对新内容的访问权。
基于 setfacl 命令中 -m 参数的具体作用是什么
在上面的示例中,`setfacl -m d:g:dev:rwx .` 命令里的 `-m` 参数代表 modify(修改)。它用于添加或修改指定路径上的 ACL 条目。如果不加 `-m`,直接使用 `setfacl g:dev:rwx .` 则是修改现有对象的 access ACL,而加上 `d:` 前缀则明确指定这是针对未来新建子对象的 default ACL。理解 `-m` 的作用是正确操作 ACL 的关键,因为它区分了“修改现有权限”和“设定继承规则”两种不同的意图。若误用其他参数如 `-b`(删除所有 ACL)或 `-x`(删除特定条目),会导致权限丢失而非继承。





