






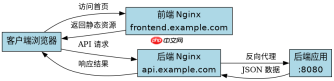
在 nginx 中配置前后端分离项目的域名隔离,核心做法是定义两个独立的 server 块,分别监听不同的域名并指向各自的根目录或反向代理地址。通过为前端设置静态资源服务、为后端设置 proxy_pass,实现物理与逻辑上的完全隔离。这种配置方式确保了跨域请求由浏览器处理,同时避免了前后端代码的耦合部署。
如何配置前端静态资源的域名隔离
前端域名隔离的关键在于将 server_name 绑定到前端入口,并通过 root 指令直接提供静态文件服务。当用户访问前端域名时,Nginx 会直接从磁盘读取 HTML、JS 和 CSS 文件,无需经过应用服务器。这种方式响应速度最快,且彻底阻断了前端对后端接口的直接访问路径。
server {
    listen 80;
    server_name frontend.example.com;

    root /var/www/frontend/dist;
    index index.html;

    location / {
        try_files $uri $uri/ /index.html;
    }
}
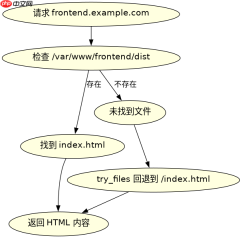
上述配置中,frontend.example.com 专用于前端访问。try_files 指令确保 Vue 或 React 等单页应用的路由刷新不会报错。若需启用 HTTPS,只需添加 ssl_certificate 相关指令即可,不影响域名隔离的逻辑。
如何配置后端 API 的域名隔离
后端域名隔离要求 server_name仅匹配 API 请求,并通过 proxy_pass 转发至实际的应用服务器。此时 Nginx 充当反向代理,隐藏后端端口和内部结构。前端代码中所有 API 调用必须严格使用此后端域名,从而在 DNS 层面完成隔离。

server {
    listen 80;
    server_name api.example.com;

    location /api/ {
        proxy_pass http://backend_app:8080/;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
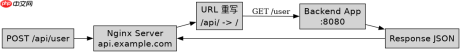
在此配置中,api.example.com 专门处理 API 请求。proxy_pass 后的末尾斜杠至关重要,它决定了 URL 重写规则:请求 /api/user 会被转发为 /user 给后端。若省略斜杠,则完整路径 /api/user 会被传递。这种差异直接影响后端路由解析,需根据实际框架调整。
当后端返回 404 时如何排查域名映射问题
当后端返回 404 错误时,通常是因为 proxy_pass 的路径拼接与后端路由不匹配,或者 server_name 未正确捕获请求。检查 Nginx 错误日志中的 upstream prematurely closed connection 或 no live upstreams 可快速定位。若日志显示请求被正确转发但后端无响应,需验证后端服务是否监听在预期端口。


