






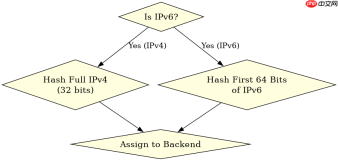
nginx 的 ip_hash 策略在处理 ipv6 客户端地址时,默认仅使用 ip 地址的前 64 位(即前缀部分)来计算哈希值。这种设计是为了避免由于 ipv6 地址中常见的动态后缀(如 eui-64 生成的接口标识符或隐私扩展地址)导致同一用户在不同连接中分配到不同的后端服务器,从而保持会话粘性。
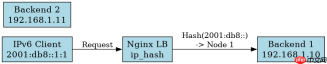
ip_hash 对 IPv6 前缀的处理逻辑是什么
当 Nginx 配置了 ip_hash 负载均衡时,对于 IPv6 客户端,它会自动截取地址的前 64 位作为哈希键。这意味着如果两个 IPv6 地址的前 64 位相同,即使后 64 位不同,它们也会被映射到同一个后端节点。这一行为是硬编码在 Nginx 核心中的,旨在解决 IPv6 地址频繁变动导致的会话丢失问题。
server {
    listen 80;
    server_name example.com;

    upstream backend_pool {
        ip_hash;
        server 192.168.1.10:8080;
        server 192.168.1.11:8080;
        server [::1]:8080; // 示例 IPv6 后端
    }

    location / {
        proxy_pass http://backend_pool;
    }
}
上述配置展示了如何在 upstream 块中启用 ip_hash。当客户端通过 IPv6 访问时,Nginx 会提取其源 IP 的前 64 位。例如,若客户端 IP 为 2001:db8::1:1,Nginx 将基于 2001:db8:: 进行哈希计算。这确保了来自同一子网或同一前缀的用户始终访问同一台后端服务器,除非该后端宕机,此时才会根据一致性哈希算法迁移到其他可用节点。
IPv6 地址变化对会话粘性的具体影响有哪些
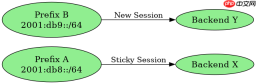
由于 IPv6 地址通常包含 64 位的动态后缀,如果 Nginx 不使用前 64 位截断策略,而是使用完整 128 位地址,那么每次客户端获取新的临时 IPv6 地址(如使用隐私扩展),都会被视为新客户端,导致会话失效。采用前 64 位截断后,只要网络前缀不变,用户的会话粘性就能得到维持。然而,如果用户切换了网络(例如从 Wi-Fi 切换到移动数据),其 IPv6 前缀可能会改变,从而导致被分配到不同的后端服务器,造成会话中断。

// 伪代码展示哈希计算逻辑
uint32_t hash_ipv6(const in6_addr *addr) {
    // 仅使用前 4 个 32 位字(共 128 位中的前 128 位?不,是前 64 位)
    // 实际上 Nginx 取前 64 位,即 addr->s6_addr[0] 到 addr->s6_addr[7]
    uint32_t a = ntohl(addr->s6_addr32[0]);
    uint32_t b = ntohl(addr->s6_addr32[1]);
    return hash(a, b); // 简化的哈希函数
}
这段伪代码说明了 Nginx 内部如何处理 IPv6 地址。它只读取前两个 32 位整数(共 64 位),忽略后续部分。这种处理方式简化了哈希计算,同时提高了会话稳定性。但在某些特殊场景下,如需要更细粒度的会话控制,可能需要考虑其他负载均衡策略,如 hash 指令配合自定义键,或使用 sticky 模块基于 Cookie 实现会话粘性,以绕过 IP 变化的限制。
如何验证当前 IPv6 客户端是否命中了预期的后端服务器
要验证 IPv6 客户端是否稳定命中同一后端,可以通过检查后端服务器的访问日志,记录客户端的 IPv6 地址及对应的后端 IP。如果前 64 位相同的多个 IPv6 地址总是指向同一后端,则说明 ip_hash 正常工作。此外,可以使用 nginx -T 查看当前配置,并结合 curl 模拟不同 IPv6 地址的请求,观察响应头或日志中的后端信息。若发现会话不稳定,需检查客户端 IPv6 前缀是否频繁变化,或考虑调整负载均衡策略。





