






如何配置 Nginx 的 mail 模块以支持 IMAP/POP3 代理
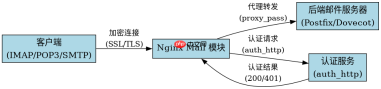
在 nginx 中配置邮件代理服务,核心是启用 ngx_mail 模块并定义 mail 上下文。你需要设置 proxy_pass 指向后端邮件服务器,并通过 auth_http 指定认证接口(若需虚拟用户)或直接使用系统认证。配置完成后,nginx 将作为代理接收客户端的 imap、pop3 或 smtp 连接,并将其转发至后端。
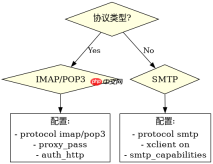
IMAP/POP3 与 SMTP 代理的具体配置差异
IMAP/POP3 和 SMTP 在 Nginx 中的配置结构相似,但 protocol 指令决定了支持的协议类型。对于 IMAP/POP3,通常只需配置 proxy_pass 和可选的 auth_http;而对于 SMTP,可能需要额外配置 xclient 和 smtp_capabilities 以兼容不同客户端。关键区别在于是否需要处理 SMTP 的 EHLO/HELO 交互以及是否启用 SSL/TLS 终止。

server {
    listen 993 ssl;
    server_name mail.example.com;

    ssl_certificate /etc/nginx/ssl/mail.crt;
    ssl_certificate_key /etc/nginx/ssl/mail.key;

    protocol imap;

    proxy_pass on;
    proxy_ssl on;
    proxy_ssl_server_name on;

    auth_http http://127.0.0.1:80/auth/imap;
    proxy_timeout 300s;
    proxy_buffers 64 256k;
}
基于 auth_http 返回码的具体问题排查
当 Nginx 通过 auth_http 请求后端认证服务时,如果后端返回非 2xx 状态码,Nginx 会拒绝连接。具体而言,若 auth_http 返回 401,Nginx 会向客户端发送认证失败提示;若返回其他错误(如 500),则可能直接断开连接。调试时,应检查后端认证脚本是否正确返回了 Status: 200 及必要的 X-Real-IP、X-Mail-User 等头部信息。
# 后端认证脚本示例 (Python Flask)
from flask import Flask, request, Response

app = Flask(__name__)

@app.route('/auth/imap', methods=['POST'])
def auth_imap():
    user = request.form.get('user')
    password = request.form.get('pass')

    # 简单验证逻辑
    if user == 'test' and password == 'secret':
        return Response('Status: 200\r\nX-Real-IP: $remote_addr\r\nX-Mail-User: $mail_user\r\n', status=200)
    else:
        return Response('Status: 401\r\n', status=401)

if __name__ == '__main__':
    app.run(port=80)





