






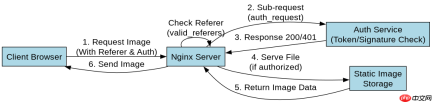
在 nginx 中实现图片防盗链与鉴权校验,核心做法是结合 $http_referer 变量判断来源合法性,并利用 auth_request 模块将请求转发给内部服务进行签名验证。通过配置 valid_referers 白名单拦截恶意引用,同时使用子请求调用后端接口校验 token 或签名,只有当后端返回 200 时才允许访问静态资源。
如何配置 Referer 白名单以拦截非授权站点
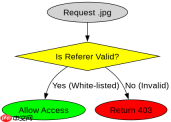
利用 valid_referers 指令定义合法的来源域名,并将非法来源的请求直接拒绝。该机制基于 HTTP 请求头中的 Referer 字段,适用于防止外部网站直接嵌入图片链接消耗带宽的场景。
server {
    listen 80;
    server_name example.com;

    # 定义合法来源:空 referer(直接访问)和指定域名
    valid_referers none blocked example.com *.example.com;

    location ~* \.jpg$ {
        root /var/www/html/images;
        # 如果 referer 不在白名单内,referer_valid 为 0
        if ($invalid_referer) {
            return 403 "Forbidden";
        }
        try_files $uri =404;
    }
}
上述配置中,valid_referers 列出了允许的域名。当用户从 example.com 或其他子域名访问时,请求正常放行;若来自 evil.com 或直接输入 URL(取决于 none 的设置),Nginx 会设置 $invalid_referer 变量并返回 403 错误。注意 blocked 关键字用于匹配被防火墙或代理移除的 Referer 头,通常建议包含在内以避免误杀。
如何通过 auth_request 实现动态鉴权校验
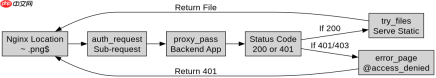
使用 auth_request 模块发起内部子请求,将图片访问权限委托给后端应用逻辑。这种方式支持复杂的签名验证、Token 过期检查或数据库查询,比单纯的 IP 白名单更灵活。

server {
    listen 80;
    server_name example.com;

    # 鉴权服务监听在内部端口
    location /auth/validate {
        internal;
        proxy_pass http://backend_app:8080/check_image;
        proxy_pass_request_body off;
        proxy_set_header Content-Length "";
        proxy_set_header X-Original-URI $request_uri;
        proxy_set_header Authorization $http_authorization;
    }

    location ~* \.png$ {
        root /var/www/html/images;
        # 先执行内部鉴权,成功后才提供文件
        auth_request /auth/validate;
        auth_request_set $auth_status $upstream_status;
        error_page 401 = @access_denied;
        try_files $uri =404;
    }

    location @access_denied {
        return 401 "Unauthorized";
    }
}
在此配置中,客户端请求 .png 文件时,Nginx 首先向 /auth/validate 发送子请求。该子请求是内部的,不暴露给客户端,它携带原始 URI 和 Authorization 头到后端服务。如果后端返回 200,Nginx 继续处理静态文件请求;如果返回 401 或 403,则触发 error_page 返回未授权错误。这种模式确保了即使 Referer 被伪造,没有有效签名的请求也无法获取图片。
当鉴权服务超时或不可用时如何处理
在启用 auth_request 后,必须配置 auth_request_timeout 和 proxy_read_timeout 以防止因后端故障导致前端请求挂起。同时应设置合理的重试策略或降级方案,确保高可用。
在实际部署中,如果后端鉴权服务响应缓慢或宕机,Nginx 默认会等待直到超时(通常为 60 秒),这会导致大量客户端连接堆积。因此,建议在 location /auth/validate 中明确设置较短的超时时间,例如 proxy_read_timeout 5s;。此外,可以通过 error_page 捕获 500 或 502 错误,将其重定向到一个友好的错误页面或临时关闭鉴权(需权衡安全风险)。对于关键业务,可考虑在前端增加缓存层或使用边缘计算节点分担鉴权压力,避免所有请求都穿透到中心鉴权服务。


