






在 nginx 中配置 proxy_pass 反向代理后端地址,核心在于正确设置 location 块并指定后端的 url。如果 location 路径以斜杠结尾,nginx 会将匹配后的剩余路径追加到后端地址后;若不以斜杠结尾,则直接传递完整 uri。这种差异决定了请求如何从前端路由到后端服务。

带斜杠与不带斜杠的路径处理差异是什么
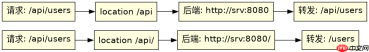
当 location 路径包含尾随斜杠时,Nginx 会剥离该斜杠并将后续路径附加到后端 URL 上;反之,若 location 无尾随斜杠,则原样传递整个 URI。这一行为直接影响后端接收到的请求路径,需根据后端接口设计选择合适写法。
server {
    listen 80;
    server_name example.com;

    # 情况一:带斜杠,路径被替换
    location /api/ {
        proxy_pass http://backend_server:8080/;
    }

    # 情况二:不带斜杠,路径保留
    location /api {
        proxy_pass http://backend_server:8080;
    }
}
预期结果:访问 /api/users 时,第一种情况转发至 http://backend_server:8080/users,第二种情况转发至 http://backend_server:8080/api/users。
如何配置 HTTP 头信息以确保后端识别真实客户端
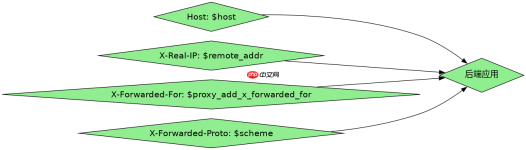
除了路径映射,还需通过 proxy_set_header 指令传递客户端真实 IP 和主机名。默认情况下,Nginx 不会自动转发这些头部,导致后端无法获取原始请求来源。添加标准头部可确保日志记录和权限校验正常工作。

server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://backend_server:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
预期结果:后端应用可通过 X-Real-IP 获取用户真实 IP,Host 保持原始域名,便于生成绝对链接或进行安全验证。
当后端返回 502 错误时如何排查连接问题
若出现 502 Bad Gateway,通常是因为 Nginx 无法连接到后端服务。常见原因包括后端未启动、端口错误或防火墙拦截。检查后端进程是否监听指定端口,并确认 proxy_pass 中的地址与端口一致是首要步骤。





