






在 nginx 中配置 grpc 服务代理转发,核心在于启用 http/2 协议并设置正确的 proxy_pass 目标地址。只需在 location 块中开启 http2 on;(或确保监听端口支持 alpn),并将后端地址指向 grpc://backend_address:port,nginx 即可自动处理 grpc 的帧解析与转发。
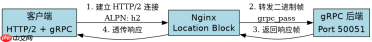
Nginx 如何识别并透传 gRPC 请求头
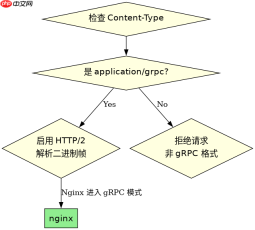
Nginx 通过检查 Content-Type 是否为 application/grpc 来识别 gRPC 流量,并在启用 HTTP/2 后自动切换至二进制帧模式。此时,Nginx 不会像处理普通 HTTP 那样进行文本解码,而是直接透传二进制数据,同时保留必要的元数据头如 :path 和 :method。
server {
    listen 443 ssl http2;
    server_name grpc.example.com;

    ssl_certificate /etc/nginx/ssl/cert.pem;
    ssl_certificate_key /etc/nginx/ssl/key.pem;

    location /mypackage.MyService {
        grpc_pass grpc://127.0.0.1:50051;
    }
}
上述配置中,listen 443 ssl http2; 确保了连接层支持 HTTP/2 多路复用。当客户端发送带有 Content-Type: application/grpc 的请求时,Nginx 将其视为 gRPC 流,并通过 grpc_pass 指令将二进制帧转发给后端的 50051 端口。若未启用 http2,Nginx 可能无法正确解析 gRPC 的头部压缩机制,导致连接失败。
gRPC 长连接与超时机制如何配置
gRPC 基于 HTTP/2 的多流特性,天然支持长连接。Nginx 默认保持上游连接池,但需显式配置超时参数以防止空闲连接被中间网络设备切断。关键参数包括 grpc_read_timeout 和 grpc_send_timeout,它们分别控制读取响应和发送请求的时间窗口。


server {
    listen 443 ssl http2;
    server_name grpc.example.com;

    location /mypackage.MyService {
        grpc_pass grpc://127.0.0.1:50051;
        grpc_read_timeout 60s;
        grpc_send_timeout 60s;
        grpc_socket_keepalive on;
    }
}
在长轮询或流式 RPC 场景中,默认的 60 秒超时可能不足。通过设置 grpc_socket_keepalive on;,Nginx 会在 TCP 层面发送探测包,维持连接活跃状态。若后端服务处理时间较长,应适当增加 grpc_read_timeout,避免 Nginx 提前返回 504 错误。这些参数共同确保 gRPC 流在复杂网络环境下的稳定性。
当 gRPC 响应体包含二进制大文件时代理行为如何
当 gRPC 响应体包含大型二进制数据(如图片、模型权重)时,Nginx 会按流式方式逐块转发,不缓冲整个响应体到内存。这得益于 HTTP/2 的分帧机制,Nginx 直接将接收到的 DATA 帧转发给客户端,实现零拷贝传输。然而,若启用 proxy_buffering on;(默认开启),Nginx 可能会尝试缓冲部分数据,影响实时性。
为确保大文件流式传输,建议关闭缓冲:proxy_buffering off;。此设置使 Nginx 立即将上游数据推送给客户端,减少延迟。对于超过 1MB 的响应,关闭缓冲可显著降低内存占用,并提升用户体验。需注意,关闭缓冲后,Nginx 将无法对响应内容进行压缩或修改,但这对纯 gRPC 二进制流通常是可接受的。








