






在 nginx 中配置访问控制结构,核心在于利用 allow 和 deny 指令按顺序处理请求,并配合 order 指令决定匹配优先级。默认情况下,nginx 遵循 "先允许后拒绝"(allow, deny)的逻辑,即只要请求 ip 命中任何一个 allow 规则就放行,否则继续检查;若未命中任何 allow 则执行 deny 逻辑。要实现白名单模式,只需列出允许的 ip 并在末尾添加 deny all;要实现黑名单模式,则需将 order 设置为 deny, allow,这样 nginx 会优先检查拒绝列表,命中即拦截,未命中再检查允许列表。

如何配置基于 IP 的白名单访问控制
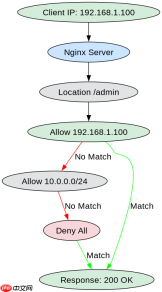
配置白名单的核心是明确指定哪些 IP 可以访问,其余全部拒绝。具体做法是在 location 或 server 块中依次写入 allow 指令指定信任的 IP 或网段,最后必须追加一条 deny all 指令作为兜底。由于默认顺序是 allow, deny,Nginx 会从上到下扫描,一旦找到匹配的 allow 就立即返回 200 OK,若遍历完所有 allow 仍未匹配,则落入最后的 deny all 返回 403 Forbidden。这种结构确保了只有显式列出的地址能通行。
server {
    listen 80;
    server_name example.com;

    location /admin {
        # 允许特定管理 IP
        allow 192.168.1.100;
        # 允许内网网段
        allow 10.0.0.0/24;
        # 拒绝其他所有 IP
        deny all;
    }
}
在上述配置中,当客户端 IP 为 192.168.1.100 时,请求直接通过;当 IP 为 10.0.0.50 时,也通过;而当 IP 为 203.0.113.5 时,因不匹配前两条 allow,最终被 deny all 拦截。预期结果是仅受信任源可访问 /admin 路径,其他来源均收到 403 错误。
如何配置基于 IP 的黑名单访问控制
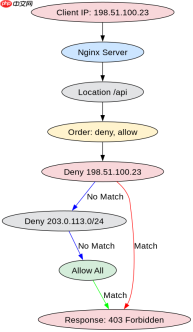
配置黑名单需要改变默认的匹配顺序,使用 order deny, allow 指令。在这种模式下,Nginx 优先检查 deny 规则,如果请求 IP 命中任何拒绝列表,立即返回 403;如果没有命中拒绝列表,则继续检查 allow 规则,若命中则放行,若均未命中则默认放行(因为黑名单通常只针对恶意 IP,正常流量无需显式允许)。具体做法是先写 order deny, allow;,然后列出 deny 指令指定要屏蔽的 IP,最后可选地添加 allow all; 以明确允许其他所有流量。这种结构适合快速屏蔽已知攻击源,而不必维护庞大的白名单。

server {
    listen 80;
    server_name example.com;

    location /api {
        order deny, allow;
        # 拒绝已知恶意 IP
        deny 198.51.100.23;
        deny 203.0.113.0/24;
        # 允许其他所有 IP
        allow all;
    }
}
在此配置下,IP 198.51.100.23 直接触发 deny 规则,返回 403;IP 203.0.113.10 匹配网段拒绝规则,返回 403;而 IP 192.168.1.1 未命中任何 deny,继续检查 allow all,匹配成功,返回 200。预期结果是恶意流量被精准拦截,合法用户不受影响。
当 allow 和 deny 规则存在冲突时如何处理
当同一 location 块中同时存在重叠的 allow 和 deny 规则时,结果完全取决于 order 指令的设置。例如,若设置 order allow, deny; 且同时包含 allow 10.0.0.0/24 和 deny 10.0.0.50,由于顺序是先允许后拒绝,IP 10.0.0.50 会先匹配到 allow 规则而被放行,deny 规则对其无效。反之,若设置 order deny, allow;,则 10.0.0.50 会先匹配 deny 规则而被拦截,allow 规则对其无效。因此,在处理冲突时,应确保规则粒度清晰,或通过调整 order 来控制优先级,避免逻辑混乱。在实际应用中,建议尽量使用互斥的网段划分,减少依赖顺序带来的不确定性。


