






在 linux 中安装配置 nginx modsecurity 模块,核心做法是编译一个集成了 modsecurity-nginx 动态共享对象的 nginx 版本,并加载该模块后通过 modsecurity_rules_file 指令指向规则文件。这样做会在 nginx 处理请求的早期阶段拦截恶意流量,实现 web 应用防火墙(waf)功能。

如何编译集成 ModSecurity 的 Nginx
编译集成 ModSecurity 的 Nginx 需要下载源码、构建 ModSecurity C 核心库以及对应的 Nginx 连接器插件,最后将插件作为动态模块编译进 Nginx。这一步确保了 Nginx 能够识别并调用 ModSecurity 的处理逻辑。
# 假设工作目录为 ~/build
# 1. 获取 Nginx 源码 (以 1.24.0 为例)
wget http://nginx.org/download/nginx-1.24.0.tar.gz
tar -zxvf nginx-1.24.0.tar.gz
cd nginx-1.24.0

# 2. 获取 ModSecurity 核心库
wget https://github.com/SpiderLabs/ModSecurity/releases/download/v3.0.11/modsecurity-v3.0.11.tar.gz
tar -zxvf modsecurity-v3.0.11.tar.gz
cd modsecurity-v3.0.11
./autogen.sh
./configure
make
make install

# 3. 获取 ModSecurity Nginx Connector
wget https://github.com/owasp-modsecurity/ModSecurity-nginx/archive/master.zip
unzip master.zip
cd ..

# 4. 重新编译 Nginx,添加动态模块
# 注意:这里使用 --add-dynamic-module 指向 connector 源码路径
cd nginx-1.24.0
./configure --with-http_ssl_module --add-dynamic-module=../ModSecurity-nginx-master
make
编译完成后,在 objs/ 目录下会生成 modules/ngx_http_modsecurity_module.so 文件。这就是我们需要加载的动态模块。
如何配置 Nginx 加载模块及基本规则
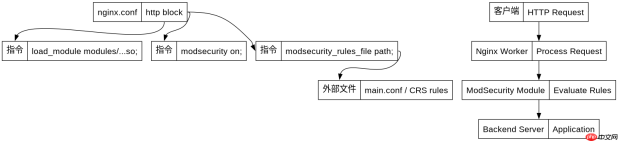
配置阶段主要涉及在 nginx.conf 中加载动态模块,并在 http 或 server 块中启用 ModSecurity 并指定规则文件路径。通常建议先使用 OWASP Core Rule Set (CRS) 进行基础防护。

# /etc/nginx/nginx.conf

# 在 http 块顶部加载动态模块
load_module modules/ngx_http_modsecurity_module.so;

http {
    # ... 其他配置 ...

    server {
        listen 80;
        server_name example.com;

        # 启用 ModSecurity
        modsecurity on;

        # 指定规则文件路径
        modsecurity_rules_file /etc/nginx/modsec/main.conf;

        location / {
            proxy_pass http://backend;
        }
    }
}
# /etc/nginx/modsec/main.conf

# 包含 OWASP CRS 主配置文件
Include /usr/local/share/modsecurity-crs/crs-setup.conf
Include /usr/local/share/modsecurity-crs/rules/*.conf
确保 /etc/nginx/modsec/main.conf 存在且指向有效的规则集。如果未安装 CRS,可以创建一个简单的测试规则来验证模块是否生效:
# /etc/nginx/modsec/test.conf
SecRuleEngine On
SecRule REQUEST_URI "@rx test" "id:1,deny,status:403,msg:'Blocked by test rule'"
重启 Nginx 服务后,访问 http://example.com/test 应返回 403 Forbidden,表明模块已正确加载并运行。
当 SecRuleEngine 设置为 Off 时模块行为如何
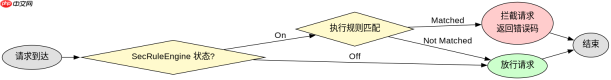
当 SecRuleEngine 设置为 Off 时,ModSecurity 模块虽然被加载,但不会执行任何规则匹配或拦截操作。所有请求都会像没有安装 WAF 一样正常通过,日志中也不会产生 ModSecurity 相关的审计日志条目。这通常用于调试或临时禁用防护而不卸载模块。
,





