






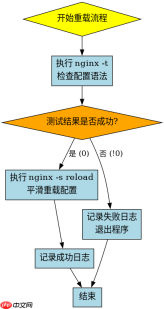
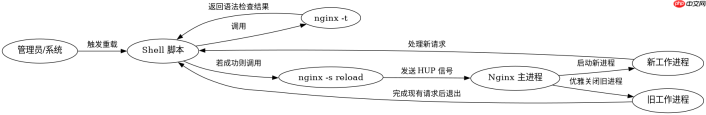
通过组合 nginx -t 进行配置语法校验,并在校验成功后执行 nginx -s reload 即可实现安全平滑重载。具体做法是编写一个 shell 脚本,先运行 nginx -t 检查配置文件,若返回成功状态则发送 hup 信号让 nginx 主进程重新加载配置并启动新的工作进程,否则终止操作以防止错误配置导致服务中断。
如何编写基础的重载脚本
在 Linux 系统中,可以通过简单的 Shell 逻辑来实现这一流程。核心在于捕获 nginx -t 的退出码,只有当退出码为 0 时才继续执行重载命令。
#!/bin/bash
# 定义 Nginx 可执行文件路径
NGINX_BIN="/usr/sbin/nginx"

# 第一步:测试配置文件语法
$NGINX_BIN -t
if [ $? -eq 0 ]; then
    # 第二步:如果测试通过,执行平滑重载
    $NGINX_BIN -s reload
    echo "Nginx configuration reloaded successfully."
else
    # 第三步:如果测试失败,输出错误并退出
    echo "Nginx configuration test failed. Reload aborted."
    exit 1
fi
该脚本首先调用 nginx -t 验证当前配置文件(默认为 /etc/nginx/nginx.conf)的语法正确性。如果验证通过,脚本会执行 nginx -s reload。这个命令会向 Nginx 的主进程发送 HUP 信号,主进程会重新读取配置文件,启动新的工作进程来处理新连接,同时优雅地关闭旧的工作进程,从而实现“平滑”重载,期间不会丢失现有连接。
如何处理重载过程中的日志与权限问题
在实际生产环境中,直接运行上述脚本可能会遇到权限不足或日志记录缺失的问题。因此,需要确保脚本以具有足够权限的用户(通常是 root)运行,并且最好将操作结果记录到日志中,以便排查问题。

#!/bin/bash
NGINX_BIN="/usr/sbin/nginx"
LOG_FILE="/var/log/nginx-reload.log"
TIMESTAMP=$(date '+%Y-%m-%d %H:%M:%S')

# 检查是否有 sudo 权限,如果没有则尝试使用 sudo
if [ $(id -u) -ne 0 ]; then
    SUDO="sudo"
else
    SUDO=""
fi

# 执行测试并重定向输出到日志
$SUDO $NGINX_BIN -t 2>&1 | tee -a $LOG_FILE
TEST_RESULT=${PIPESTATUS[0]}

if [ $TEST_RESULT -eq 0 ]; then
    $SUDO $NGINX_BIN -s reload 2>&1 | tee -a $LOG_FILE
    echo "$TIMESTAMP - Reload successful" >> $LOG_FILE
else
    echo "$TIMESTAMP - Reload failed due to config error" >> $LOG_FILE
    exit 1
fi
改进后的脚本增加了日志记录功能。它使用 tee -a 将 nginx -t 的输出同时显示在终端并追加到 /var/log/nginx-reload.log 文件中。这样管理员可以事后查看具体的配置错误信息。此外,脚本还处理了权限问题,如果当前用户不是 root,会自动添加 sudo 前缀。这种处理方式确保了即使在非交互式环境下,重载操作也是可追溯且安全的。
基于 nginx -t 返回的具体错误代码能做什么
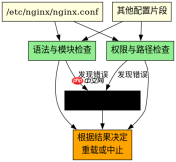
nginx -t不仅返回成功或失败的状态码,还会在标准错误输出中提供详细的错误位置。虽然脚本主要依赖退出码 0 或非 0 来判断,但理解其输出的具体内容有助于快速定位配置中的安全隐患或语法错误。例如,如果配置文件中存在无效的指令或模块加载失败,nginx -t 会明确指出是哪一行出了问题。
在实际操作中,如果 nginx -t 失败,通常是因为 nginx.conf 或其包含的文件中有语法错误、缺少必要的模块或权限问题。此时,脚本会中止重载,保持 Nginx 继续使用旧的、已知良好的配置运行,从而避免了因配置错误导致的 Nginx 崩溃或服务不可用。这种机制是保障 Nginx 高可用性的关键一环。


