






在 nginx 中使用 ip_hash 时,客户端 ip 变化会导致会话丢失或请求被路由到不同后端。处理该问题的核心做法是:放弃纯 ip_hash,改用 hash $cookie_sessionid consistent; 基于 cookie 的哈希策略,或在反向代理场景下使用 proxy_set_header x-forwarded-for 配合 real_ip 模块获取真实 ip 并缓存 session。若必须保留 ip 绑定,需接受 ip 变更带来的中断风险,或通过前端逻辑重试。
为什么 ip_hash 无法适应 IP 变化
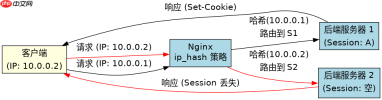
ip_hash 算法直接对客户端源 IP 进行哈希计算以选择后端服务器。当客户端切换网络(如从 WiFi 切到 4G)、使用 NAT 网关、或运营商重启 DHCP 分配新 IP 时,哈希值会剧烈波动,导致原本应访问同一后端的请求被分发到新节点,造成 Session 失效。这种机制假设客户端 IP 是静态且唯一的,这在现代移动网络和公共 Wi-Fi 环境中往往不成立。
upstream backend {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    server 192.168.1.12:8080;
}
上述配置中,若用户 A 初始 IP 为 10.0.0.1,哈希结果指向 server 1。当其 IP 变为 10.0.0.2 后,哈希结果可能指向 server 2,此时 server 2 内存中无用户 A 的 Session,导致登录状态丢失。这是 ip_hash 的根本缺陷。
如何基于 Cookie 实现稳定的会话绑定
替代方案是使用 hash 指令结合用户特定的标识符(如 Session ID)进行一致性哈希。这种方法将绑定关系从易变的 IP 转移到稳定的 Cookie 上,确保只要用户不清除 Cookie,请求始终路由到同一后端。

upstream backend {
    hash $cookie_sessionid consistent;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
    server 192.168.1.12:8080;
}
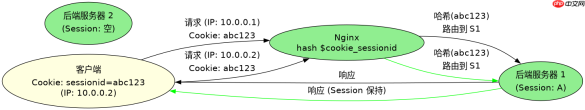
在此配置中,Nginx 读取请求头中的 Cookie: sessionid=abc123,对 abc123 进行哈希计算。即使用户 IP 从 10.0.0.1 变为 10.0.0.2,只要 Cookie 存在,哈希结果不变,请求仍定向至原后端服务器。这解决了 IP 漂移导致的会话中断问题,前提是应用层能正确生成和维持 Session ID Cookie。
反向代理场景下如何获取真实 IP 并优化
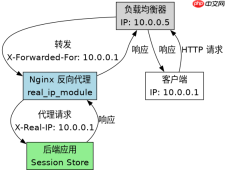
当 Nginx 作为反向代理位于负载均衡器之后时,后端看到的 IP 是负载均衡器的 IP,而非客户端真实 IP。此时需启用 ngx_http_realip_module 并通过 X-Forwarded-For 头传递真实 IP。虽然这不能解决 ip_hash 本身的 IP 变化问题,但能确保日志和审计准确性,并为其他基于 IP 的策略提供可靠数据源。
location / {
    proxy_pass http://backend;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header Host $host;
}

# 在 upstream 或 http 块中配置
set_real_ip_from 10.0.0.0/24; # 信任的负载均衡器 IP
real_ip_header X-Forwarded-For;
real_ip_recursive on;
此配置使 Nginx 能够识别客户端真实 IP,但若仍使用 ip_hash,IP 变化问题依旧存在。因此,建议在反向代理架构中优先采用 Cookie 哈希方案,并将 real_ip 模块用于日志记录和访问控制,而非会话绑定。


