






在 nginx 中配置多个子域名共享证书,核心做法是在同一个 server 块内,通过 server_name 指令列出所有需要匹配的域名,并在该块中使用同一份 ssl_certificate 和 ssl_certificate_key。这样 nginx 会根据请求中的 host 头匹配对应的域名,并统一使用指定的证书进行 tls 握手,无需为每个域名单独创建 server 块或申请多张证书。
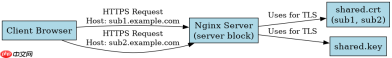
如何验证单个 Server 块能否正确匹配多个域名
要验证单个 server 块能否同时处理多个子域名的请求,只需在配置文件中将目标域名写入 server_name 列表,并确保 SSL 参数指向正确的证书文件。Nginx 启动时会检查语法,若证书有效且路径正确,即可接受来自这些域名的 HTTPS 连接。可以通过 nginx -t 测试配置,并使用 curl 指定不同域名访问来确认响应正常。
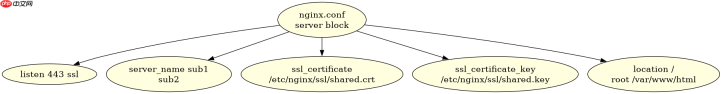
server {
    listen 443 ssl;
    server_name sub1.example.com sub2.example.com;

    ssl_certificate /etc/nginx/ssl/shared.crt;
    ssl_certificate_key /etc/nginx/ssl/shared.key;

    location / {
        root /var/www/html;
        index index.html;
    }
}
预期结果:nginx -t 输出 syntax is ok 和 test is successful;对 https://sub1.example.com 和 https://sub2.example.com 的请求均返回 200 OK 且证书一致。
当证书不包含某个子域名时 Nginx 的行为是什么
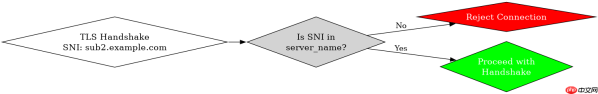
如果请求的域名不在证书的 Subject Alternative Name (SAN) 列表中,Nginx 仍会完成 TLS 握手并返回内容,但浏览器会显示证书错误警告。这是因为 Nginx 仅负责发送证书,不主动拦截非法域名的请求(除非配置了 ssl_reject_handshake on)。因此,共享证书的前提是所有列出的域名都必须被该证书覆盖,否则用户端会收到安全提示。

# 假设 shared.crt 只包含 sub1.example.com
# 以下配置会导致 sub2.example.com 触发浏览器警告
server {
    listen 443 ssl;
    server_name sub1.example.com sub2.example.com;

    ssl_certificate /etc/nginx/ssl/shared.crt;
    ssl_certificate_key /etc/nginx/ssl/shared.key;

    # 可选:拒绝非 SAN 域名的握手(需 Nginx 1.15.0+)
    # ssl_reject_handshake on;

    location / {
        return 400 "Invalid hostname";
    }
}
预期结果:若未启用 ssl_reject_handshake,curl -k https://sub2.example.com 可获取响应但证书校验失败;若启用且域名不在 SAN 中,握手阶段即被拒绝,返回连接重置或无响应。
基于 ssl_reject_handshake 开启后对未授权域名的具体响应行为
当启用 ssl_reject_handshake on 后,Nginx 会在 TLS 握手阶段检查客户端提供的 SNI 是否在 server_name 列表中。如果不在,直接终止连接而不返回任何 HTTP 响应。这比返回 400 错误更安全,因为攻击者无法通过探测获取服务器存在的信息。该行为仅在 Nginx 1.15.0 及以上版本可用,且要求 server_name 明确列出所有合法域名,否则合法请求也会被拒。


