






在 nginx 中校验 ip 段掩码语法格式,核心在于验证字符串是否符合 cidr(无类别域间路由)标准或纯 ipv4/ipv6 地址规范。具体做法是编写一个自定义的 lua 模块或使用 `ngx.re.match` 正则表达式来解析 `allow` 和 `deny` 指令中的参数,确保其包含合法的 ip 地址部分和可选的子网掩码部分(如 `/24`)。这样做能防止因配置错误导致的 nginx 启动失败或安全规则失效。
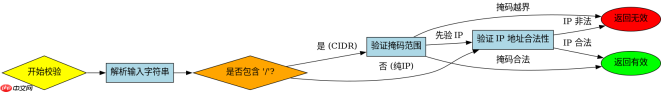
如何区分纯 IP 与 CIDR 格式的输入
直接回答:通过检查输入字符串中是否包含斜杠 `/` 以及斜杠后的数字范围来区分。纯 IP 地址不包含斜杠,而 CIDR 格式必须包含斜杠及 0 到 32(IPv4)或 0 到 128(IPv6)之间的整数。在 Nginx 配置中,`allow 192.168.1.1` 和 `allow 192.168.1.0/24` 都是合法语法,但前者仅匹配单个主机,后者匹配整个子网。校验逻辑需先识别是否存在掩码位,再分别对 IP 部分和掩码数值进行合法性检查。
local function validate_ip_cidr(input)
    -- 基本正则:匹配 IPv4 或 IPv6,可选带 /mask
    local pattern = "^([0-9a-fA-F.:]+)(/(%d+))?$"
    local ip_part, _, mask_part = ngx.re.match(input, pattern)

    if not ip_part then
        return false, "Invalid IP format"
    end

    -- 验证 IP 本身合法性 (简化版,实际应使用更严格的 IPv4/IPv6 校验)
    if not is_valid_ip(ip_part) then
        return false, "Invalid IP address: " .. ip_part
    end

    -- 如果有掩码,验证掩码范围
    if mask_part then
        local mask = tonumber(mask_part)
        local is_ipv6 = ip_part:find(":") ~= nil
        local max_mask = is_ipv6 and 128 or 32

        if mask  max_mask then
            return false, "Invalid mask range: " .. mask_part
        end
    end

    return true, "Valid"
end

-- 测试用例
test_cases = {
    {"192.168.1.1", true},
    {"192.168.1.0/24", true},
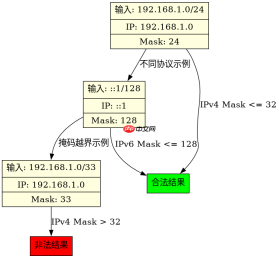
    {"192.168.1.0/33", false}, -- 掩码越界
    {"invalid", false}
}

for _, tc in ipairs(test_cases) do
    local valid, msg = validate_ip_cidr(tc[1])
    print(string.format("Input: %-20s Valid: %-5s Msg: %s", tc[1], tostring(valid), msg))
end
如何处理 IPv6 地址的特殊掩码限制
直接回答:IPv6 地址的掩码范围是 0 到 128,而 IPv4 是 0 到 32。校验时必须先判断 IP 类型,再应用对应的掩码上限。Nginx 原生支持 IPv6 CIDR,如 `::1/128` 表示本地回环地址。如果掩码超过对应协议的最大位数,应视为非法输入。此外,IPv6 地址可能包含压缩形式(如 `::`),校验器需能正确解析这些变体后再提取掩码部分。


local function is_valid_ip(ip_str)
    -- 简化版 IPv4 校验
    local ipv4_pattern = "^((25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)\.){3}(25[0-5]|2[0-4][0-9]|[01]?[0-9][0-9]?)$"
    if ngx.re.match(ip_str, ipv4_pattern) then
        return true
    end

    -- 简化版 IPv6 校验 (允许 :: 压缩)
    local ipv6_pattern = "^([0-9a-fA-F]{0,4}:){2,7}[0-9a-fA-F]{0,4}$"
    if ngx.re.match(ip_str, ipv6_pattern) then
        return true
    end

    return false
end

-- 针对 IPv6 掩码的特定测试
ipv6_tests = {
    {"::1/128", true},
    {"::1/129", false}, -- 掩码越界
    {"2001:db8::/32", true},
    {"2001:db8::/33", true} -- 合法,但不推荐用于精确控制
}

for _, tc in ipairs(ipv6_tests) do
    local valid, msg = validate_ip_cidr(tc[1])
    print(string.format("IPv6 Input: %-20s Valid: %-5s Msg: %s", tc[1], tostring(valid), msg))
end
当 allow deny 指令中出现非法 CIDR 时会发生什么
直接回答:如果 Nginx 配置文件中使用了非法的 CIDR 格式(如 `allow 192.168.1.0/33`),Nginx 在启动或重新加载配置时会报错并拒绝加载该配置块,导致服务不可用或配置更新失败。错误信息通常会在 Nginx 的错误日志中明确指出“invalid CIDR mask”或类似内容。因此,前置校验至关重要,可以在 Nginx 启动前通过脚本或 Lua 预检机制拦截此类错误,避免服务中断。


