






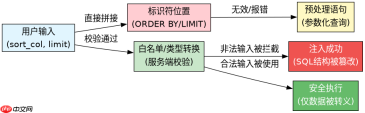
预处理语句挡不住是因为它只负责转义字符串字面量,而 order by 和 limit 在 sql 语法中属于标识符或数值常量,不能直接作为参数绑定。要防止注入,必须对排序字段名进行白名单校验,对分页数量进行整数类型转换。
为什么预处理无法处理标识符注入?
预处理语句的核心机制是将 SQL 模板与数据分离。数据库驱动会将带有占位符(如 ? 或 :name)的查询发送给数据库服务器进行编译,随后再传入数据。在这个过程中,占位符处的值会被严格视为“数据”,数据库会对其进行转义,确保它不会改变 SQL 的结构。然而,SQL 标准规定,列名、表名等标识符不能作为参数化变量存在。如果你尝试将 ORDER BY 后的列名放入占位符中,数据库会将其解析为字符串值而非列引用,导致语法错误或逻辑错误。因此,开发者往往被迫使用字符串拼接来动态生成这部分 SQL,从而留下了注入漏洞。
如何安全地实现动态排序与分页?
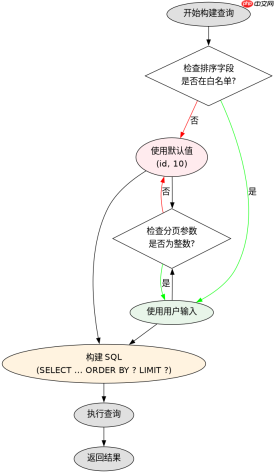
解决这个问题的唯一可靠方法是“白名单”机制。对于 ORDER BY,程序应预先定义一组允许的列名列表,接收到的用户输入必须与该列表中的某一项完全匹配,否则使用默认排序。对于 LIMIT 和 OFFSET,由于它们代表的是行数,应当强制转换为整数类型。大多数现代编程语言的标准库都提供了严格的类型转换函数,如果输入包含非数字字符,转换会失败或截断,从而彻底消除注入可能。不要信任任何来自前端的排序指令或分页参数,必须在服务端进行严格的合法性检查。
当输入包含非法排序字段时程序如何处理?
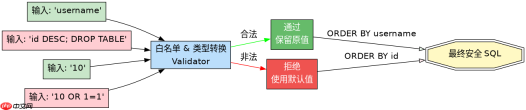
在实际开发中,我们需要验证当用户输入不在白名单内时,程序是否会崩溃或回退到默认行为。以下 Python 代码演示了基于白名单的安全排序实现。程序定义了一个允许排序的列名集合,并检查用户输入是否在其中。如果输入合法,则构建查询;如果不合法,则强制使用默认列 id。这种处理方式确保了即使攻击者传入恶意 SQL 片段,也不会被拼接到最终的 SQL 语句中,因为非法输入会被直接丢弃或替换。
import sqlite3

def get_sorted_users(db_path, sort_col, limit_val):
    # 白名单定义
    allowed_columns = ['username', 'created_at', 'id']

    # 1. 排序字段白名单校验
    if sort_col not in allowed_columns:
        sort_col = 'id'  # 默认回退

    # 2. 分页参数整数转换
    try:
        limit_val = int(limit_val)
        if limit_val <p>预期结果:当输入 <code>sort_col='username'</code> 时,按用户名排序;当输入 <code>sort_col='id DESC; DROP TABLE users'</code> 时,因不在白名单中,自动回退为按 <code>id</code> 升序排序,且不会执行任何破坏性操作。</p>


