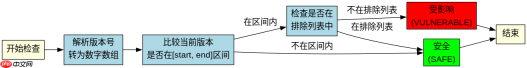
使用受影响版本清单时,应将其视为一个范围定义而非精确列表,通过解析版本号判断当前环境是否落入区间。针对5.4到8.5.11的快速自查,核心做法是提取当前软件的主次版本号,并与清单中的起始和结束版本进行数值比较,若当前版本大于等于起始版本且小于等于结束版本,则存在风险。
如何解析并比对CVE版本范围
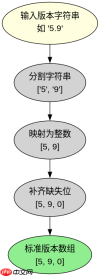
直接回答:将清单中的版本字符串拆分为数字数组,按主版本、次版本、修订版顺序逐位比较即可确定是否受影响。具体做法是调用语言内置的版本解析函数或手动分割字符串,将“5.4”解析为[5, 4, 0],将“8.5.11”解析为[8, 5, 11],然后与当前环境的版本数组对比。这样做能准确识别出如5.9、6.0、7.2等中间版本均被覆盖的情况。需注意某些清单可能包含排除项(excluded versions),若存在排除项,需额外检查当前版本是否在排除列表中,不在排除范围内才算真正受影响。
import re

def parse_version(version_str):
    # 移除可能的非数字前缀,仅保留数字和点
    clean_ver = re.sub(r'[^0-9.]', '', version_str)
    return list(map(int, clean_ver.split('.')))

def is_vulnerable(current_ver_str, start_ver_str, end_ver_str):
    current = parse_version(current_ver_str)
    start = parse_version(start_ver_str)
    end = parse_version(end_ver_str)

    # 简单比较:start = start and current
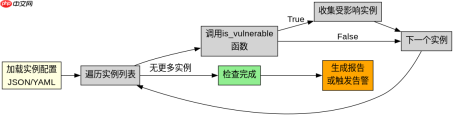
<p>运行上述代码,对于输入版本5.4输出VULNERABLE,5.9输出VULNERABLE,8.5.11输出VULNERABLE,而5.3和8.5.12输出SAFE。这验证了范围包含边界值的逻辑。开发者在实现时应确保版本解析器能处理不同长度的版本号,例如将5.4视为5.4.0以兼容三位数比较。</p><h2>如何在批量环境中自动化执行此检查</h2><p>直接回答:在批量环境中,应将版本检查逻辑封装为独立函数,并通过遍历配置文件或API返回的实例列表来执行。具体做法是读取包含所有服务实例及其版本的JSON或YAML文件,对每个实例调用前述的`is_vulnerable`函数。若发现匹配项,立即记录该实例ID和版本信息以便后续修复。这样做能将人工排查转化为自动化扫描,显著提高效率。若环境中有多个组件依赖同一库,需分别检查每个组件的版本,因为不同组件可能绑定不同版本的库。</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/ai/1045" title="讯飞智作-讯飞配音"><img
														src="https://img.php.cn/upload/ai_manual/001/503/042/68b6cb9c65c0c805.png" alt="讯飞智作-讯飞配音" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/ai/1045" title="讯飞智作-讯飞配音" class="overflowclass">讯飞智作-讯飞配音</a>
													<p class="overflowclass">讯飞智作-讯飞配音是一款由科大讯飞推出的 AI 配音和音视频内容生产工具。</p>
												</div>
												<a rel="nofollow" href="/ai/1045" title="讯飞智作-讯飞配音" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div><p>@@##@@</p>
<pre class="brush:php;toolbar:false;">import json

# 模拟从配置中心获取的实例列表
instances = [
    {"id": "srv-001", "version": "5.4.2"},
    {"id": "srv-002", "version": "8.5.11"},
    {"id": "srv-003", "version": "9.0.0"},
    {"id": "srv-004", "version": "7.1.0"}
]

vuln_start = "5.4"
vuln_end = "8.5.11"

affected_instances = []

for instance in instances:
    if is_vulnerable(instance["version"], vuln_start, vuln_end):
        affected_instances.append(instance)
        print(f"Instance {instance['id']} with version {instance['version']} is vulnerable.")

print(f"Total affected: {len(affected_instances)}")
运行上述批量检查代码,srv-001、srv-002和srv-004会被标记为受影响,srv-003因版本高于上限而被忽略。这种自动化方式确保了不会遗漏任何实例。开发者在实际部署时,可将此脚本集成到CI/CD流水线中,每次构建前自动校验依赖版本是否符合安全基线。
当程序检测到版本恰好为8.5.11时如何处理
直接回答:当程序检测到版本恰好为8.5.11时,应将其视为高风险状态并触发告警或阻断流程,因为该版本是受影响范围的闭边界值。具体做法是在代码中加入严格的小于等于判断(