






将 pdo::mysql_attr_ssl_ca 改写为 pdomysql::attr_ssl_ca 时,核心变化在于常量作用域从全局的 pdo 类转移到了 php 8.1 引入的 pdomysql 命名空间类中。这种改写通常是为了配合新的 mysql 扩展封装或为了代码的模块化,但必须确保运行环境是 php 8.1 或更高版本,否则会因为找不到该命名空间而抛出致命错误。此外,常量的整数值保持不变,因此在传入构造函数数组时,键名和逻辑完全一致,只是引用路径变了。
PHP 版本兼容性要求是什么
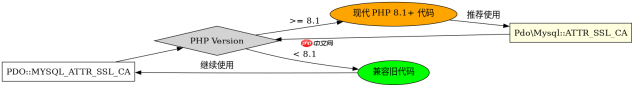
使用 PdoMysql::ATTR_SSL_CA 的前提是你的服务器运行的是 PHP 8.1 或更新版本。在 PHP 8.1 之前,PDO 的 MySQL 驱动属性常量仅在全局命名空间中通过 PDO::MYSQL_ATTR_* 提供。如果你尝试在旧版本 PHP 中加载 PdoMysql 类,解释器会直接报错。因此,在重构代码前,务必检查 phpversion() 或部署环境的配置,确保没有遗留的 PHP 7.x 节点。如果项目需要同时支持新旧版本,则不能直接使用此新常量,而应保留旧的 PDO::MYSQL_ATTR_SSL_CA 或通过条件判断来动态选择常量。
<?php // 检查 PHP 版本以确保 PdoMysql 命名空间可用
if (version_compare(PHP_VERSION, '8.1.0', '<')) {
    throw new RuntimeException('Pdo\Mysql requires PHP 8.1+');
}

use PDO;
use PdoMysql;

$host = 'localhost';
$dbname = 'test_db';
$user = 'root';
$password = 'secret';
$caPath = '/path/to/ca-cert.pem';

try {
    // 使用新的 PdoMysql 命名空间常量
    $dsn = "mysql:host=$host;dbname=$dbname";
    $options = [
        MySQL::ATTR_SSL_CA => $caPath,
        MySQL::ATTR_EMULATE_PREPARES => false,
        MySQL::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
    ];

    $pdo = new PDO($dsn, $user, $password, $options);
    echo "Connection established with SSL CA: " . $caPath;
} catch (PDOException $e) {
    echo "Connection failed: " . $e->getMessage();
}
?>
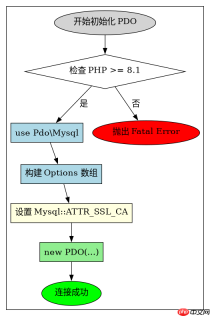
上述代码展示了如何在 PHP 8.1+ 环境中安全地建立连接。首先导入 PdoMysql 命名空间,然后在选项数组中使用 MySQL::ATTR_SSL_CA 作为键。这与旧版 PDO::MYSQL_ATTR_SSL_CA 的行为完全等价,都会告诉 MySQL 客户端使用指定的 CA 证书进行 SSL/TLS 握手验证。如果 $caPath 指向的文件不存在或权限不足,PDO 会在连接阶段抛出异常。这种写法使得 SSL 配置更加明确地归属于 MySQL 驱动特定的选项,避免了与其他 PDO 驱动(如 SQLite 或 PostgreSQL)的全局常量混淆。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。
SSL 证书路径配置有哪些陷阱
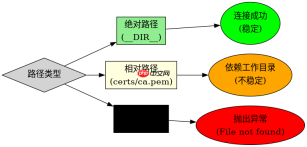
在使用 PdoMysql::ATTR_SSL_CA 时,最常见的陷阱是路径解析问题。与某些框架或库不同,PDO 本身不会自动解析相对路径,它通常期望一个绝对路径。如果传入相对路径,PHP 会根据当前工作目录(cwd)去查找,这在 CLI 脚本和 Web 服务器环境中可能完全不同,导致连接失败。另一个陷阱是证书格式,MySQL 客户端严格要求 PEM 格式的证书,如果误传了 DER 格式或其他格式,连接也会立即断开。此外,如果 MySQL 服务器配置了强制 SSL,但客户端未提供有效的 CA 证书,连接将被拒绝;如果服务器允许非加密连接,但未提供 CA 而客户端又设置了此属性,行为可能取决于具体的 MySQL 版本和配置,通常建议显式处理这种情况。
<?php use PdoMysql;

// 模拟不同路径场景下的行为验证
$caRelative = 'certs/ca.pem';
$caAbsolute = __DIR__ . '/certs/ca.pem';
$caNonExistent = '/nonexistent/ca.pem';

$optionsBase = [
    Mysql::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
];

// 测试 1: 绝对路径(推荐)
try {
    if (file_exists($caAbsolute)) {
        $pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass',
            array_merge($optionsBase, [Mysql::ATTR_SSL_CA => $caAbsolute])
        );
        echo "Test 1 (Absolute): Success
";
    } else {
        echo "Test 1 (Absolute): File not found
";
    }
} catch (PDOException $e) {
    echo "Test 1 Error: " . $e->getMessage() . "
";
}

// 测试 2: 相对路径(风险高)
try {
    $pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass',
        array_merge($optionsBase, [Mysql::ATTR_SSL_CA => $caRelative])
    );
    echo "Test 2 (Relative): Success
";
} catch (PDOException $e) {
    echo "Test 2 Error: " . $e->getMessage() . "
";
}

// 测试 3: 不存在的路径
try {
    $pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass',
        array_merge($optionsBase, [Mysql::ATTR_SSL_CA => $caNonExistent])
    );
    echo "Test 3 (Non-existent): Success
";
} catch (PDOException $e) {
    echo "Test 3 Error: " . $e->getMessage() . "
";
}
?>
通过这段验证代码可以看出,绝对路径是最稳妥的选择。在测试 1 中,使用 __DIR__ 构建的绝对路径能确保无论脚本在哪里执行,都能定位到正确的证书文件。测试 2 中的相对路径依赖于执行脚本时的当前目录,如果在 cron 任务或不同的 Web 入口文件中调用,可能会因为工作目录不同而找不到文件。测试 3 则展示了当路径无效时,PDO 会抛出明确的异常。开发者在迁移到 PdoMysql::ATTR_SSL_CA 时,应同步审查所有证书路径的引用方式,将其统一改为绝对路径,并增加文件存在性检查,以避免生产环境中因路径错误导致的连接中断。


