






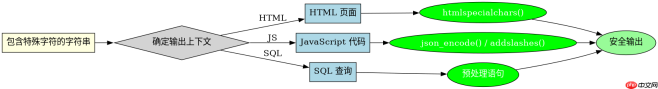
php 8 彻底移除了 magic_quotes 是因为它破坏了数据的完整性,将原始数据强制转换为转义后的字符串,导致无法区分“用户输入的反斜杠”和“系统添加的反斜杠”,且这种全局性的自动处理性能低下且容易引发安全漏洞。现在处理反斜杠转义的标准做法是:在输出到 sql 时调用 mysqli_real_escape_string() 或 pdo::quote(),在输出到 html 时调用 htmlspecialchars(),在 json 编码时使用 json_unescaped_slashes 配合手动清理,或者直接使用预处理语句(prepared statements)来完全避免手动转义的必要性。
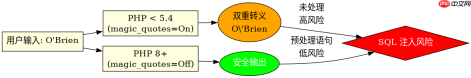
为什么 magic_quotes 被移除且不再可用?
移除 magic_quotes_gpc 的核心原因是它违背了“数据与逻辑分离”的原则。在旧版本 PHP 中,如果开启此选项,所有来自 $_GET、$_POST 和 $_COOKIE 的数据中的单引号、双引号、反斜杠和 NULL 字符都会被自动加上反斜杠转义。这导致开发者在处理数据时必须先判断是否开启了该功能,并使用 stripslashes() 进行还原,否则数据会被双重转义。更严重的是,它让开发者误以为这样就能防止 SQL 注入,从而忽视了使用预处理语句的重要性。PHP 官方认为,转义应该由具体的上下文决定,而不是由运行时环境全局强制修改数据流。
<?php // 模拟旧版 magic_quotes 开启时的行为
$raw_input = "O'Brien";
if (get_magic_quotes_gpc()) {
    $sanitized = stripslashes($raw_input);
} else {
    $sanitized = $raw_input;
}
// 现代 PHP 8 中 get_magic_quotes_gpc() 始终返回 false
// 因此直接处理原始输入即可
?>
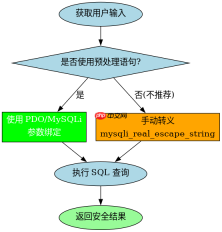
SQL 注入防护现在该如何正确实现?
在现代 PHP 开发中,处理 SQL 查询中的特殊字符(包括反斜杠)的最佳实践是使用预处理语句(Prepared Statements),而不是手动转义。预处理语句通过将 SQL 结构与数据分离,由数据库驱动自动处理转义和类型转换,从根本上消除了 SQL 注入风险。如果使用原生 MySQLi 或 PDO,应优先使用参数绑定。只有在极少数无法使用预处理语句的场景下(如动态表名或列名),才需要使用 mysqli_real_escape_string() 或 PDO::quote() 进行手动转义,但必须确保连接字符集设置正确(如 UTF-8),以防止宽字节注入等绕过手段。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
<?php $pdo = new PDO('mysql:host=localhost;dbname=test;charset=utf8mb4', 'user', 'pass');
$stmt = $pdo->prepare('SELECT * FROM users WHERE name = :name');
$stmt->execute(['name' => "O'Brien"]);
$results = $stmt->fetchAll();
// 这里不需要任何手动转义,PDO 会自动处理
?>
HTML 输出时如何处理特殊字符以避免 XSS?
当数据需要输出到 HTML 页面时,必须使用 htmlspecialchars() 函数将特殊字符转换为 HTML 实体,以防止跨站脚本攻击(XSS)。这与 SQL 转义不同,HTML 转义关注的是将 、>、&、" 和 ' 转换为对应的实体,如 、> 等。默认情况下,htmlspecialchars() 使用 ENT_QUOTES 标志并指定 UTF-8 编码,可以安全地处理大多数常见场景。对于复杂的内容,建议使用成熟的模板引擎(如 Twig 或 Blade),它们会自动对变量进行转义,减少人为错误。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


