






是的,laravel的查询构造器和eloquent能完全防止sql注入。核心做法是始终使用参数绑定机制,即通过占位符(如`?`或`:name`)传递用户输入,而不是将变量直接拼接到sql字符串中。这样数据库驱动会将数据作为纯文本处理,彻底隔离了代码与数据的边界。只要避免使用原生查询中的字符串拼接,就能确保绝对安全。

查询构造器如何处理用户输入
查询构造器通过`where`方法自动处理参数绑定。当你传入数组或对象时,它会自动生成预编译语句的参数。例如,使用`DB::table('users')->where('email', $input)`时,`$input`会被安全地绑定到查询中,不会被视为可执行代码。
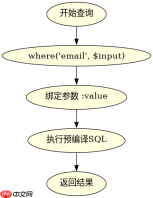
use Illuminate\Support\Facades\DB;

$email = request('email');
$user = DB::table('users')
    ->where('email', $email)
    ->first();

// 生成的SQL类似:SELECT * FROM users WHERE email = ?
// 参数值被安全绑定,无法注入
Eloquent模型的安全机制
Eloquent ORM在底层同样依赖查询构造器的参数绑定功能。所有动态属性访问和关系查询都经过严格过滤。即使使用`find()`或`whereHas()`,输入值也会被正确转义。开发者只需确保不手动拼接SQL片段即可。

Laravel Cloud
下载
Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。
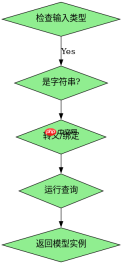
use App\Models\User;

$input = request('username');
$user = User::where('username', $input)->first();

// Eloquent内部调用查询构造器
// 参数绑定机制生效,防止注入攻击
何时需要警惕原生查询
当必须使用`DB::select()`等原生方法时,仍需显式传递参数数组。如果直接拼接字符串,则存在风险。因此,优先使用ORM和查询构造器是最佳实践。





