






php/php-src 官方安全公告 ghsa-mhmq-mmqj-2v39(2026-07-02,high)披露了 cve-2026-12184:php_stream_url_wrap_http_ex 中 tls crypto setup 失败时,流会被关闭并置为 null,但其后的 peer name 清理块仍无条件尝试重置 peer name,造成崩溃。
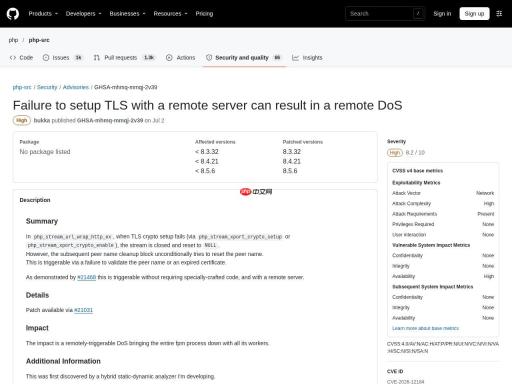
▲ 事件来源页面实时截图:php/php-src Security Advisories
为什么容易触发
触发条件非常普通:peer name 校验失败或证书过期即可,无需特制代码,远端服务器就能触发——后果是整个 FPM 进程及其全部 worker 宕机。受影响范围:PHP
处置
核对现网版本后升级至对应分支最新补丁(当前 8.3.36 / 8.4.27 / 8.5.12)。注意:NVD 对该编号暂无独立记录,条目仅据官方 GHSA 原文收录,引用前建议二次核实。来源:github.com/php/php-src/security/advisories/GHSA-mhmq-mmqj-2v39
TLS 握手失败后的清理漏洞
在 php_stream_url_wrap_http_ex 中,当 TLS 加密初始化失败(php_stream_xport_crypto_setup / crypto_enable 报错)时,代码会关闭流并把指针置为 NULL,但随后的 peer name 清理逻辑仍无条件去重置它,触发空指针解引用,导致进程崩溃。
影响与缓解
任何能让应用发起 HTTPS 请求并诱导 TLS 失败(如证书校验不通过、握手被中断)的场景都可能触发,属于远程拒绝服务。升级到含修复版本是最直接的处理;此外对出站请求加超时与重试上限,避免单点失败拖垮 worker 池。

▲ 官方公告页配图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 安全漏洞 |
| 级别 | 高 |
| 日期 | 2026-07-02 |
| 关联编号 | CVE-2026-12184 / GHSA-mhmq-mmqj-2v39 |
| 影响范围 | PHP |
| 核验状态 | 已官方确认 |
来源:https://github.com/php/php-src/security/advisories/GHSA-mhmq-mmqj-2v39








