






同日发布的 cve-2026-114508 评级 medium(cvss v3.1 6.5,cwe-470):某些只读端点在处理 relationship inclusion 时,构造特定请求可以对关联表触发破坏性数据库操作——只有读权限的用户就能造成不可逆的数据丢失。
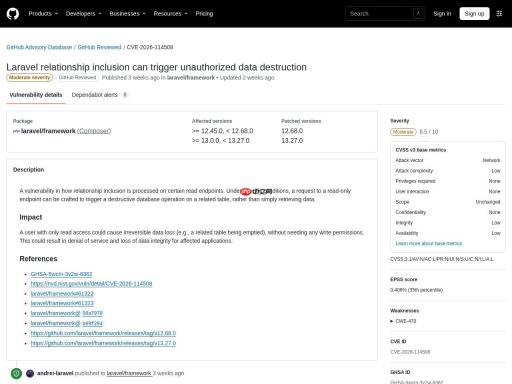
▲ 事件来源页面实时截图:GitHub Advisory Database / Packagist 安全公告 API
范围与处置
受影响版本:laravel/framework >=12.45.0 =13.0.0
关联包含为何能触发销毁
Laravel 的关联加载(eager loading / 关联包含)在解析请求传入的关联名时,若缺少对关联类型的约束,构造的参数可以让框架走到删除/清理路径,造成未授权的数据销毁。危害在于「读接口触发写操作」。
处置建议
升级到修复版本;同时审查把用户输入直接传给 with()/load() 的代码,改为白名单校验关联名;对生产库开启删除审计或软删除,降低误删不可恢复的风险。
为什么读接口会写数据
关联包含本应只影响查询构造,但参数未受约束时,解析路径可能触达模型的删除与清理逻辑。这类问题的危险在于它绕过权限中间件——请求看起来只是读取。

Laravel Cloud
下载
Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。

▲ 官方公告页配图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 安全漏洞 |
| 级别 | 中 |
| 日期 | 2026-10-23 |
| 关联编号 | CVE-2026-114508 / GHSA-5wcm-3v2w-8362 / PKSA-4hy6-m98j-dz9f |
| 影响范围 | laravel/framework >=12.45.0 =13.0.0 |
| 核验状态 | 双源交叉核实 |
| 受影响与修复 | : 修复版 1343c22b92edd48e29ff273d8ce7c15cf75d974c, f3fa8f3591fa2e8f0b7dedfffc3fc324d2aad31b, 50a7970efe9f9990b6ec4f1e949de2abaaf4263e, b89f2944995d555bfda76dced1ef6c6b04ef17d8 |
来源:https://github.com/advisories/GHSA-5wcm-3v2w-8362





