






laravel 的第三个公告评级 low(cve-2026-102279,cvss v3.1 3.1,cwe-80):当 app_debug=true 时,攻击者可控输入会进入配置了 allowhtml: true 的 tippy.js tooltip,鼠标悬停即可触发 dom 型 xss。
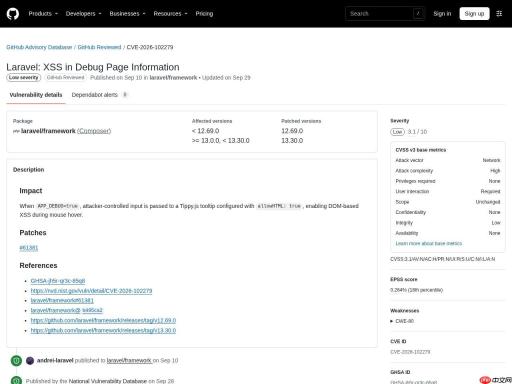
▲ 事件来源页面实时截图:GitHub Advisory Database / Packagist 安全公告 API
范围与处置
受影响版本:laravel/framework =13.0.0
调试页的 XSS 路径
Laravel 调试页在渲染异常上下文时未充分转义部分内容,攻击者可构造请求让错误信息包含脚本,诱导开发者打开调试页时执行。虽然需要开发者本机访问,但在共享调试环境或录屏、截图流转场景中风险被放大。
修复与习惯
升级到修复版本即可;平时应确保 APP_DEBUG 在生产环境严格为 false,调试页不要暴露在可被外部访问的域名上,并对异常信息里的用户输入做统一转义。
调试页的暴露面
调试页往往自带堆栈、环境变量与请求参数,一旦可被外部访问就是信息泄露源。除升级外,应确保 APP_DEBUG=false、禁止公网访问 /_ignition 类端点,并对异常页面做访问控制。

Laravel Cloud
下载
Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。

▲ 官方公告页配图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 安全漏洞 |
| 级别 | 常规 |
| 日期 | 2026-09-29 |
| 关联编号 | CVE-2026-102279 / GHSA-jh5r-qr3c-85q8 / PKSA-d5tc-s1qs-h781 |
| 影响范围 | laravel/framework =13.0.0 |
| 核验状态 | 双源交叉核实 |
| 受影响与修复 | : 修复版 335429f28612e3a7810db0c8508b2cddbcc0fda0, 9c008e7c9a64a8ea6d6e4f1683bd569acc10bf9e, b495ca2ec4e15a977e8700328bf13e8a79f29d12 |
来源:https://github.com/advisories/GHSA-jh5r-qr3c-85q8





