






github advisory 于 10 月 23 日发布了 laravel 近期最重要的安全公告:cve-2026-114509,评级 critical。laravel 内置的 tokenguard 在配置为标准 token-based api guard 时,攻击者可提交特制的非字符串凭据值;在 mysql / mariadb 等特定数据库配置下,认证查询会误处理该值,攻击者无需知晓任何有效 api token,就能以任意已有用户的身份通过认证。
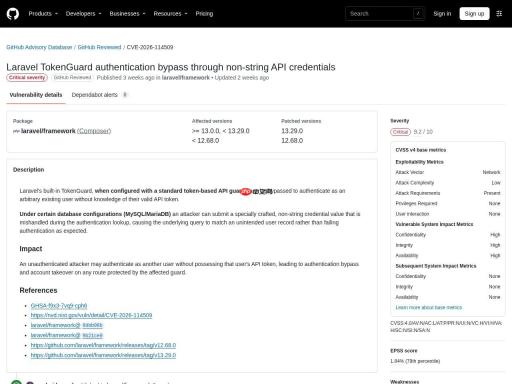
▲ 事件来源页面实时截图:GitHub Advisory Database / Packagist 安全公告 API
评级与范围
NVD 记录 CVSS v4.0 9.2 CRITICAL,CWE-287 / CWE-1287。受影响版本:laravel/framework =13.0.0
处置
立即升级至 12.68.0 或 13.29.0;排查使用 TokenGuard 标准 token API guard 且后端为 MySQL/MariaDB 的服务,重点核查非字符串凭据入口。来源:github.com/advisories/GHSA-f9x3-7vq9-cph6
绕过是怎么发生的
TokenGuard 作为标准 token 型 API guard,未拒绝非字符串类型的凭据输入。当请求带来的凭据不是字符串(例如数组或对象形态)时,比较逻辑走了非预期分支,认证判断被绕过,攻击者得以访问受保护接口。
修复与自查
修复版本为 12.68.0 与 13.29.0,升级即可。自查建议:确认所有 guard 的凭据来源只接受字符串并做类型校验;对自定义 guard 增加显式的类型拒绝;审计最近是否有异常的非字符串 token 请求日志,判断是否已被探测。


▲ 官方公告页配图
关键信息
| 项目 | 内容 |
|---|---|
| 类目 | 安全漏洞 |
| 级别 | 紧急 |
| 日期 | 2026-10-23 |
| 关联编号 | CVE-2026-114509 / GHSA-f9x3-7vq9-cph6 / PKSA-b41t-wbzk-9q51 |
| 影响范围 | laravel/framework =13.0.0 |
| 核验状态 | 双源交叉核实 |
| 受影响与修复 | : 修复版 1343c22b92edd48e29ff273d8ce7c15cf75d974c, 6e2c363716964d8238cee7097b258119a984f0cf, 8dbb08bccac1be095dba4a9d259a419620f1e8a5, 9b21ce0a9bb2b2599978bc0b0df4abea952ad31c |
来源:https://github.com/advisories/GHSA-f9x3-7vq9-cph6





