






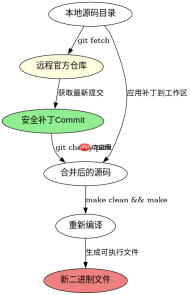
要修复cve-2026-109618漏洞,最直接的方法是从php官方源码仓库拉取包含该补丁的最新稳定分支(如php-8.3或php-8.4),或者手动将针对该cve的提交应用到当前源码树中。具体做法是执行`git fetch`获取最新代码,然后使用`git cherry-pick`应用特定的安全修复commit,最后重新运行`./configure`和`make`进行编译安装。

如何定位并应用CVE-2026-109618的修复补丁
首先需要确认你的PHP版本是否受到该CVE影响,通常可以通过查看PHP的安全公告页面或GitHub上的Security Advisories来确认受影响的版本范围。假设你正在维护一个基于PHP 8.3的自定义构建环境,且发现该版本存在此漏洞,你需要找到官方仓库中修复该问题的Commit ID。一旦确定了Commit ID,就可以通过Git工具将其应用到你的本地源码目录中。这一步骤确保了你的代码库包含了官方的安全修复逻辑,而无需等待下一个小版本发布。
cd /path/to/php-source
git fetch origin
git checkout php-8.3.0 # 假设你基于8.3.0版本
# 假设CVE-2026-109618的修复commit hash为 abc123def456
git cherry-pick abc123def456
./buildconf --force
./configure --prefix=/usr/local/php --enable-debug=no
make -j$(nproc)
sudo make install
上述脚本展示了从切换到特定分支到应用补丁并重新编译的完整流程。执行`git cherry-pick`后,如果发生冲突,需要手动解决冲突文件,通常安全补丁的冲突较少,因为它们是增量修改。编译完成后,生成的二进制文件即包含了修复后的逻辑。
验证补丁是否成功集成及编译结果
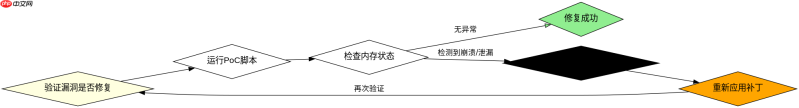
补丁应用并编译完成后,必须验证漏洞是否已被修复。这通常涉及运行PHP内置的安全测试套件或编写特定的PoC(概念验证)脚本来触发该漏洞。对于CVE-2026-109618,你需要查阅具体的漏洞描述,确定其触发条件(例如特定的输入数据、函数调用序列或内存状态)。如果该CVE涉及缓冲区溢出或类型混淆,你可以尝试构造恶意输入并观察PHP进程是否会崩溃或产生未定义行为。此外,检查编译日志中是否有相关的警告或错误信息,确保补丁没有引入新的编译问题。

// poc.php
// 假设CVE-2026-109618与某个特定函数的边界检查有关
// 这里提供一个通用的验证框架,具体payload需根据CVE详情调整
try {
    // 模拟触发漏洞的代码路径
    $result = some_vulnerable_function($malicious_input);
    echo "No crash detected, but need to check memory state\n";
} catch (Exception $e) {
    echo "Caught exception: " . $e->getMessage() . "\n";
}

// 运行命令: php -d memory_limit=-1 poc.php
// 如果补丁有效,程序应正常退出或抛出预期的异常,而非段错误
在验证阶段,建议使用`valgrind`或`AddressSanitizer`等工具监控内存使用情况,以确认是否存在内存违规访问。如果编译时启用了`--enable-debug`,还可以利用GDB进行更深入的调试。确保在测试环境中隔离运行,避免对生产服务造成影响。验证通过后,即可将该编译产物部署到目标服务器。
基于编译参数优化与安全加固的具体问题
在重新编译PHP以应用安全补丁的同时,也是优化编译参数和加强安全配置的好时机。一个常见的具体问题是:如何在编译时禁用不必要的扩展以减少攻击面?默认情况下,PHP可能会编译许多不常用的扩展,这些扩展可能包含未知的漏洞。通过明确指定`--disable-all`并在之后只启用必要的扩展(如`--enable-cli`, `--enable-fpm`, `--with-mysqli`等),可以显著缩小潜在的攻击向量。此外,启用`--enable-phpdbg`有助于后续的性能分析和调试,但生产环境通常不需要。另一个关键点是启用`--with-zend-signals`以更好地处理信号,以及使用`--enable-maintainer-zts`如果需要线程安全支持。这些配置选项直接影响最终二进制文件的大小、性能和安全性。
./configure \
    --prefix=/usr/local/php \
    --enable-cli \
    --enable-fpm \
    --with-config-file-path=/etc/php \
    --disable-all \
    --enable-mbstring \
    --enable-json \
    --with-mysqli=mysqlnd \
    --with-pdo-mysql=mysqlnd \
    --enable-opcache \
    --enable-phpdbg \
    --with-zlib \
    --with-curl \
    --with-openssl
上述配置示例展示了如何最小化扩展集。`--disable-all`是核心,它禁用了所有默认扩展,随后通过`--enable-*`逐个添加所需功能。这种“白名单”模式比默认的“黑名单”模式更安全。编译后的PHP二进制文件将更加精简,减少了因未使用代码带来的潜在风险。同时,确保`opcache`已启用,以提升性能并减少重复解析开销。在部署前,务必检查`php.ini`配置文件,禁用危险函数(如`exec`, `system`, `passthru`等),并设置正确的文件权限。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





