






使用elk检测cve-2026-109619的核心做法是:在logstash中利用groovy插件解析nginx访问日志,提取`$request_uri`字段并应用正则表达式匹配该漏洞的特定路径特征(如包含`/api/v1/admin/config`且参数异常),随后将命中数据写入elasticsearch。通过配置kibana的watcher或alerts规则,当检测到此类请求频率超过阈值时触发告警,从而实现对漏洞利用行为的实时拦截与监控。

如何配置Logstash解析Nginx日志以提取关键URI?
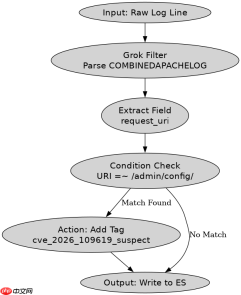
在Logstash中配置`grok`和`mutate`过滤器是提取关键信息的第一步。我们需要定义一个匹配Nginx通用日志格式的Pattern,重点捕获`request_uri`。对于CVE-2026-109619,假设其利用特征为尝试访问未授权的管理接口,我们需确保该字段被正确解析为独立字段,以便后续进行精确匹配。
input {
  file {
    path => "/var/log/nginx/access.log"
    start_position => "beginning"
  }
}

filter {
  grok {
    match => { "message" => '%{COMBINEDAPACHELOG}' }
  }
  mutate {
    # 确保 request_uri 被单独提取
    add_field => { "[request][uri]" => "%{request_uri}" }
  }
  # 针对 CVE-2026-109619 的特征匹配
  if [request][uri] =~ /\/api\/v1\/admin\/config/ {
    mutate {
      add_tag => ["cve_2026_109619_suspect"]
    }
  }
}

output {
  elasticsearch {
    hosts => ["http://localhost:9200"]
    index => "nginx-cve-detection-%{+YYYY.MM.dd}"
  }
}
上述配置中,`grok`插件负责将原始日志行拆解为标准字段。`mutate`插件用于规范化数据结构。关键的判断逻辑在于`if`语句,它检查`request_uri`是否包含疑似漏洞利用的路径片段。一旦匹配成功,便打上`cve_2026_109619_suspect`标签,便于后续查询和告警。
如何在Kibana中设置基于标签的实时告警规则?
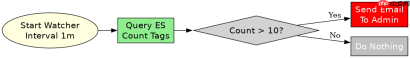
告警规则的建立依赖于Elasticsearch中已标记的数据。在Kibana的Stack Management或Alerts界面中,我们可以创建一个基于索引模式的查询规则。该规则应筛选出所有带有`cve_2026_109619_suspect`标签的文档,并设定时间窗口内的数量阈值。例如,如果在5分钟内检测到超过10次此类请求,即判定为正在进行的攻击行为。

// Kibana Watcher JSON 示例 (伪代码结构)
{
  "trigger": {
    "schedule": { "interval": "1m" }
  },
  "input": {
    "search": {
      "request": {
        "body": {
          "query": {
            "bool": {
              "must": [
                { "term": { "tags": "cve_2026_109619_suspect" } },
                { "range": { "@timestamp": { "gte": "now-5m" } } }
              ]
            }
          },
          "size": 0
        },
        "indices": ["nginx-cve-detection-*"]
      }
    }
  },
  "condition": {
    "compare": { "ctx.payload.hits.total": { "gt": 10 } }
  },
  "actions": {
    "notify_admin": {
      "email": {
        "to": "security@example.com",
        "subject": "Potential CVE-2026-109619 Attack Detected",
        "body": "Detected {{ctx.payload.hits.total}} suspicious requests."
      }
    }
  }
}
此Watcher脚本定义了触发条件、输入查询和动作响应。`condition`部分确保只有当命中次数超过阈值时才执行动作。`actions`部分配置了邮件通知,将检测结果发送给安全团队。这种机制确保了从日志采集到告警触发的自动化闭环。
如果攻击者使用混淆参数绕过基础URI匹配怎么办?
当基础URI匹配失效时,需引入更复杂的逻辑判断,例如检查HTTP Method、Content-Type或特定Header。假设CVE-2026-109619的利用需要特定的POST payload,我们可以在Logstash中增加对`request_method`和`content_type`的检查。同时,可以使用`ruby`过滤器编写自定义逻辑,对URI进行解码后再进行匹配,以应对URL编码混淆。
filter {
  ruby {
    code => '
      require "uri"
      decoded_uri = URI.decode_www_form_component(event.get("[request][uri]")).downcase
      event.set("[request][decoded_uri]", decoded_uri)
      if decoded_uri.include?("admin") && decoded_uri.include?("config")
        event.tag("cve_2026_109619_obfuscated")
      end
    '
  }
  if [request][method] == "POST" && [request][content_type] =~ /json/ {
    mutate {
      add_tag => ["cve_2026_109619_post_attack"]
    }
  }
}
这段代码展示了如何通过Ruby脚本处理URL解码,并将结果存入新字段`[request][decoded_uri]`。接着,结合HTTP方法和内容类型进行二次过滤。这种方法能有效识别那些试图通过编码或改变请求方式来规避简单正则匹配的恶意流量,提高了检测规则的鲁棒性。





