





PHP2Shell漏洞CVE-2026-109618怎么检测和修复?

冬墨同学_1404

冬墨同学_1404

2026-11-10

999人浏览

原创

检测php2shell漏洞(cve-2026-109618)主要依靠检查web服务器日志中是否存在针对特定恶意文件扩展名(如.php5、.pht、.phar)的异常请求,以及扫描代码库中是否包含允许用户控制文件上传路径或后缀的配置。修复该漏洞的核心做法是禁用apache/nginx中对非标准php扩展名的解析,并在php配置中严格限制可执行的文件类型,同时确保上传功能不直接暴露原始文件名给解释器。
PHP2Shell漏洞CVE-2026-109618怎么检测和修复?

如何识别针对.pht和.phar文件的攻击尝试

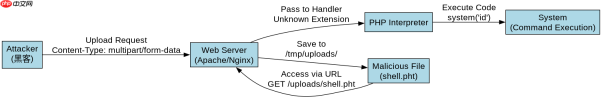
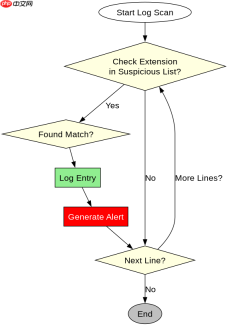
攻击者通常利用Web服务器将未知扩展名传递给PHP处理器的特性,通过上传名为shell.pht或shell.phar的文件来执行恶意代码。检测的关键在于监控访问日志中这些特定后缀的请求,特别是当它们出现在上传目录或临时目录下时。如果发现大量404错误后紧跟200状态码,或者请求头中包含异常的User-Agent,这往往是自动化扫描工具在探测漏洞的迹象。此外,检查服务器上是否存在未授权的可执行PHP脚本也是重要的排查步骤。
PHP2Shell漏洞CVE-2026-109618怎么检测和修复?

btpanel phpsite 宝塔面板PHP网站

宝塔面板 PHP 网站管理:站点创建、删除、启停、PHP 版本切换、域名管理、SSL证书管理、伪静态管理、数据库管理

下载
<?php // 模拟检测脚本:扫描日志中的可疑请求
$logFile = '/var/log/apache2/access.log';
$suspiciousExtensions = ['.pht', '.phar', '.php5', '.phtml'];
$lines = file($logFile, FILE_IGNORE_NEW_LINES | FILE_SKIP_EMPTY_LINES);
foreach ($lines as $line) {
    foreach ($suspiciousExtensions as $ext) {
        if (strpos($line, $ext) !== false && strpos($line, 'GET') !== false) {
            echo "Suspicious request detected: " . trim($line) . PHP_EOL;
        }
    }
}
?>

如何通过Nginx配置阻止非标准PHP扩展解析

在Nginx环境中,默认配置可能不会自动拒绝非标准的PHP扩展,导致攻击者可以利用这一点。修复方法是在Nginx配置文件中明确定义哪些扩展名应该被FastCGI处理器处理,并拒绝其他所有请求。具体做法是修改`location ~ \.php$`块,将其改为更严格的匹配规则,例如只允许`.php`扩展名,或者使用`try_files`指令确保文件存在且类型正确。此外,还可以添加一个通用的拒绝规则,拦截任何试图通过非标准扩展名执行PHP代码的请求。

server {
    listen 80;
    server_name example.com;
    root /var/www/html;

    # 仅允许.php扩展名由PHP-FPM处理
    location ~ \.php$ {
        fastcgi_pass unix:/run/php/php-fpm.sock;
        fastcgi_index index.php;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;
    }

    # 拒绝所有其他可能的PHP扩展名
    location ~* \.(pht|phar|php5|phtml)$ {
        deny all;
        return 403;
    }
}

上传功能中文件名过滤的具体实现问题

在开发自定义上传功能时,开发者经常忽略对文件扩展名的严格白名单校验,导致攻击者可以绕过简单的后缀检查。例如,如果代码仅检查文件名是否以`.jpg`结尾,而未考虑大小写或隐藏扩展名,攻击者仍可能上传`.JPG.php`等变体。修复这一问题的具体做法是使用PHP的`pathinfo()`函数提取扩展名,并将其转换为小写后进行严格比对,同时重命名上传文件为随机字符串,避免使用原始文件名。此外,还应设置`open_basedir`限制PHP脚本只能访问特定目录,进一步降低风险。

php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!

相关文章

PHP速学教程(入门到精通)
PHP速学教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
php文件怎么打开
php文件怎么打开

打开php文件步骤:1、选择文本编辑器;2、在选择的文本编辑器中,创建一个新的文件,并将其保存为.php文件;3、在创建的PHP文件中,编写PHP代码;4、要在本地计算机上运行PHP文件,需要设置一个服务器环境;5、安装服务器环境后,需要将PHP文件放入服务器目录中;6、一旦将PHP文件放入服务器目录中,就可以通过浏览器来运行它。

2023.09.01

12544

6

php怎么取出数组的前几个元素
php怎么取出数组的前几个元素

取出php数组的前几个元素的方法有使用array_slice()函数、使用array_splice()函数、使用循环遍历、使用array_slice()函数和array_values()函数等。本专题为大家提供php数组相关的文章、下载、课程内容,供大家免费下载体验。

2023.10.11

7221

5

php反序列化失败怎么办
php反序列化失败怎么办

php反序列化失败的解决办法检查序列化数据。检查类定义、检查错误日志、更新PHP版本和应用安全措施等。本专题为大家提供php反序列化相关的文章、下载、课程内容,供大家免费下载体验。

2023.10.11

2235

5

php怎么连接mssql数据库
php怎么连接mssql数据库

连接方法:1、通过mssql_系列函数;2、通过sqlsrv_系列函数;3、通过odbc方式连接;4、通过PDO方式;5、通过COM方式连接。想了解php怎么连接mssql数据库的详细内容,可以访问下面的文章。

2023.10.23

4548

4

php连接mssql数据库的方法
php连接mssql数据库的方法

php连接mssql数据库的方法有使用PHP的MSSQL扩展、使用PDO等。想了解更多php连接mssql数据库相关内容,可以阅读本专题下面的文章。

2023.10.23

5274

6

html怎么上传
html怎么上传

html通过使用HTML表单、JavaScript和PHP上传。更多关于html的问题详细请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.03

4151

9

PHP出现乱码怎么解决
PHP出现乱码怎么解决

PHP出现乱码可以通过修改PHP文件头部的字符编码设置、检查PHP文件的编码格式、检查数据库连接设置和检查HTML页面的字符编码设置来解决。更多关于php乱码的问题详情请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.09

5997

8

php文件怎么在手机上打开
php文件怎么在手机上打开

php文件在手机上打开需要在手机上搭建一个能够运行php的服务器环境,并将php文件上传到服务器上。再在手机上的浏览器中输入服务器的IP地址或域名,加上php文件的路径,即可打开php文件并查看其内容。更多关于php相关问题,详情请看本专题下面的文章。php中文网欢迎大家前来学习。

2023.11.13

4702

8

sprintf函数用法详解
sprintf函数用法详解

sprintf函数的用法:1、格式化字符串;2、指定输出宽度和精度;3、返回值。更多关于sprintf函数用法详解的内容,大家可以阅读下面的文章。

2023.11.27

12482

4

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
《20天入门精通PHP》视频教程
《20天入门精通PHP》视频教程

共200课时 | 49.5万人学习

墨刀帮助中心
墨刀帮助中心

共0课时 | 0人学习

MyEclipse学习中心
MyEclipse学习中心

共0课时 | 0人学习
