






在无法升级php版本的情况下,临时缓解php2shell漏洞风险的核心做法是彻底禁用`allow_url_include`配置项并移除或重命名服务器上所有名为`phpinfo.php`、`test.php`等包含敏感信息的文件。通过关闭远程代码包含功能,攻击者将无法利用该漏洞执行任意命令;同时清理暴露的测试文件可以消除攻击者的侦察入口。这些措施能显著降低被利用的概率,直到系统能够进行正式的安全补丁更新。

如何修改PHP配置文件以禁用危险功能?
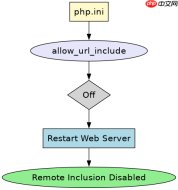
直接回答:通过编辑`php.ini`文件并将`allow_url_include`设置为`Off`,可以阻止PHP脚本包含远程URL中的内容,从而阻断PHP2Shell漏洞的主要利用路径。具体操作是找到服务器上的主配置文件,修改参数后重启Web服务(如Apache或Nginx)使更改生效。这一设置能有效防止攻击者通过构造恶意URL来注入和执行代码。
;
; PHP Configuration Snippet
;
; Disable remote file inclusion to mitigate PHP2Shell risks
allow_url_include = Off

; Also disable remote file access if not needed
allow_url_fopen = Off
上述配置片段展示了关键的修改点。将`allow_url_include`设为`Off`后,任何尝试使用`include()`或`require()`函数加载远程文件的请求都将被拒绝。如果业务逻辑不需要访问外部资源,建议同时将`allow_url_fopen`也设为`Off`,以提供更全面的保护。修改完成后,务必重启Web服务器进程,否则新配置不会立即生效。
如何识别并清理服务器上的敏感测试文件?
直接回答:通过扫描网站根目录及子目录,查找并删除或重命名所有包含`phpinfo()`、`eval()`或系统命令执行的测试脚本文件,可以消除攻击者利用PHP2Shell漏洞进行初始侦察和后续攻击的立足点。重点检查文件名中包含`test`、`info`、`shell`、`cmd`等关键词的文件,以及权限过于宽松(如777)的可执行文件。


# Find and remove sensitive test files
find /var/www/html -type f \( -name "*test*.php" -o -name "*info*.php" -o -name "*shell*.php" -o -name "*cmd*.php" \) -exec rm -v {} \;

# Check for world-writable PHP files
find /var/www/html -type f -name "*.php" -perm -002 -ls
提供的命令行示例演示了如何使用`find`命令定位并删除潜在的敏感文件。第一个命令针对常见命名模式进行批量删除,第二个命令则列出所有对“其他用户”可写的PHP文件,这些文件可能被攻击者篡改。执行前请务必备份数据,并确保删除操作不会影响正常业务运行。清理后,应定期检查日志以确认没有新的可疑文件被上传。
基于程序中某个输入、条件或结果的具体问题
直接回答:当`allow_url_include`被正确设置为`Off`时,即使攻击者尝试通过GET参数传入类似`http://evil.com/shell.txt`的恶意URL作为`include()`函数的输入,PHP引擎也会抛出警告并终止脚本执行,而不会加载远程代码。这是验证缓解措施是否生效的关键测试结果,表明漏洞利用链已被切断。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





