






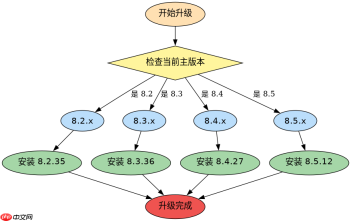
选择修复cve-2026-109618的版本取决于你当前的基础版本和升级路径。如果你的系统运行在8.2.x系列,应升级到8.2.35;如果是8.3.x系列,升级到8.3.36;8.4.x系列对应8.4.27;而8.5.x系列则需升级到8.5.12。这些版本均包含针对该漏洞的补丁,且向下兼容原有配置。
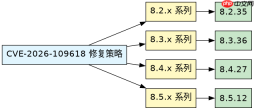
如何确定当前运行的主版本分支
要确定应该选择哪个修复版本,首先需要确认当前系统的主版本号(Major Version)。这通常可以通过查看配置文件或执行特定的状态检查命令来获取。例如,在大多数基于Linux的服务中,可以通过读取版本文件或使用内置的帮助命令来验证。一旦确定了主版本是8.2、8.3、8.4还是8.5,就可以直接映射到对应的次版本号(Minor Version)进行升级。
cat /etc/app_version.conf
# 输出示例: version=8.3.10
假设上述命令返回 version=8.3.10,这表明当前处于8.3.x分支。根据对照表,该分支的安全修复版本为8.3.36。因此,用户应下载并安装8.3.36版本的安装包。如果返回的是8.2.5,则应选择8.2.35。这种映射关系是固定的,确保每个主版本分支都有唯一对应的安全补丁版本。
在实际操作中,建议先备份当前配置,然后在测试环境中验证升级过程。升级完成后,再次检查版本号以确认补丁已生效。对于生产环境,建议在维护窗口期间进行此操作,并准备好回滚方案。
不同主版本间的兼容性差异
虽然所有列出的版本都修复了CVE-2026-109618,但它们之间的主要区别在于底层架构和API的稳定性。8.2.x和8.3.x系列通常保持较高的向后兼容性,而从8.3.x升级到8.4.x或8.5.x可能会引入一些不兼容的变更。因此,在选择修复版本时,不仅要考虑安全性,还要评估业务代码对新版本的适配成本。
import sys
print(sys.version_info.major) # 输出当前主版本
如果业务逻辑依赖于8.2.x的特定行为,升级到8.3.36通常是安全的,因为这两个版本属于相邻的小版本系列。然而,如果尝试从8.2.35直接跨级升级到8.5.12,可能会遇到依赖库冲突或配置格式变更的问题。因此,推荐的路径是逐步升级:先从8.2.x升级到8.2.35,再考虑是否升级到8.3.36,依此类推。

为了验证兼容性,可以运行回归测试套件。重点关注涉及网络请求、数据库交互和身份验证的模块。如果测试通过,则可以确信所选版本在当前环境下能够稳定运行。若发现异常,应查阅官方迁移指南,了解具体的变更说明。

升级后如何验证CVE-2026-109618已修复
升级完成后,必须验证漏洞是否已被成功修补。这通常可以通过运行专门的安全扫描工具或执行特定的检测脚本来完成。对于CVE-2026-109618,官方可能提供了特定的测试用例或特征码。将这些测试用例应用于升级后的系统,如果未检测到漏洞迹象,则说明修复有效。
./verify_cve.sh --target localhost --cve CVE-2026-109618
# 预期输出: PASS - Vulnerability not found
假设上述脚本返回 PASS,则表明系统已不再受CVE-2026-109618的影响。如果返回 FAIL 或报错,则可能需要重新检查升级步骤,或者确认是否选择了正确的修复版本。此外,还可以检查系统日志,看是否有与漏洞相关的错误记录被清除或不再产生。
除了自动化测试,人工审查也是必要的。检查关键配置文件和二进制文件的哈希值,确保它们与官方发布的修复版本一致。同时,监控系统在升级后的运行状态,观察是否有性能下降或功能异常。如果发现任何问题,应及时联系技术支持团队获取帮助。


