






在asp.net core 8中,防范sql注入的最核心做法是全面使用参数化查询(parameterized queries),严禁拼接sql字符串。具体而言,在使用dapper时调用query并传入动态参数对象,在使用entity framework core时直接操作实体模型或调用fromsqlraw配合参数,由orm框架自动处理转义与类型安全。这样即使输入包含恶意字符,数据库驱动也会将其视为纯数据而非可执行代码,从而彻底阻断注入攻击。

Dapper中使用参数化查询的具体写法是什么
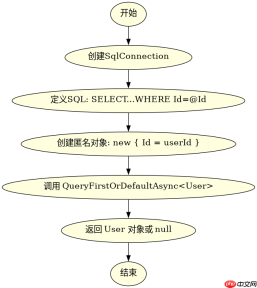
使用Dapper时,通过Query方法并传入匿名对象作为参数,即可实现安全的参数化查询。例如将用户输入的ID作为参数传递,Dapper会自动生成带占位符的SQL语句并绑定参数值,防止注入。
using Dapper;
using System.Data.SqlClient;

public class User
{
    public int Id { get; set; }
    public string Name { get; set; }
}

public async Task<user> GetUserByIdAsync(int userId)
{
    var connectionString = "your_connection_string";
    using (var connection = new SqlConnection(connectionString))
    {
        // 使用参数化查询,@Id 是占位符,userId 是参数值
        const string sql = "SELECT Id, Name FROM Users WHERE Id = @Id";
        var user = await connection.QueryFirstOrDefaultAsync<user>(sql, new { Id = userId });
        return user;
    }
}</user></user>
上述代码中,@Id 是SQL中的参数占位符,而 new { Id = userId } 创建了一个匿名对象,其属性名 Id 与占位符匹配。Dapper会将该对象的值安全地绑定到查询中,无论 userId 的值是什么,都不会被解析为SQL逻辑。预期结果是返回对应ID的用户信息,若不存在则返回null。
EF Core中如何安全地使用原始SQL查询
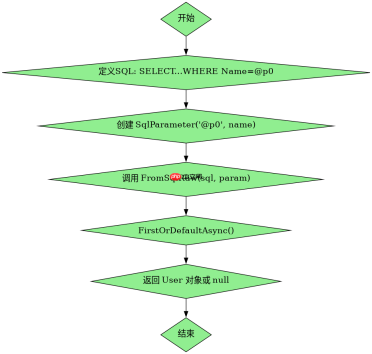
在Entity Framework Core中,若必须使用原始SQL,应通过FromSqlRaw或ExecuteSqlRaw方法,并将参数作为独立的SqlParameter对象传入,而不是拼接到SQL字符串中。这确保了参数值的类型安全和转义处理。

using Microsoft.EntityFrameworkCore;
using System.Data;
using System.Linq;

public class AppDbContext : DbContext
{
    public DbSet<user> Users { get; set; }

    public async Task<user> GetUserByNameAsync(string name)
    {
        // 使用 FromSqlRaw 并传入 SqlParameter
        const string sql = "SELECT * FROM Users WHERE Name = @p0";
        var parameter = new SqlParameter("@p0", name);
        var user = await Users.FromSqlRaw(sql, parameter).FirstOrDefaultAsync();
        return user;
    }
}

public class User
{
    public int Id { get; set; }
    public string Name { get; set; }
}</user></user>
在此示例中,@p0 是SQL参数占位符,new SqlParameter("@p0", name) 创建了类型为 System.Data.SqlClient.SqlParameter 的参数对象,其值为 name。EF Core会将此参数安全地传递给数据库驱动,避免注入风险。预期结果是返回名称匹配的用户,若未找到则返回null。注意:EF Core 7+ 推荐使用 DbSet 进行插值查询,但参数化方式仍适用于复杂场景。
当用户输入包含特殊字符如单引号时会发生什么
当用户输入包含单引号等特殊字符时,由于使用了参数化查询,这些字符会被数据库驱动视为普通字符串数据,不会破坏SQL语法结构。例如,输入 O'Brien 会被安全地转义为 O''Brien 或直接作为二进制数据传递,确保查询正常执行且无注入风险。


