






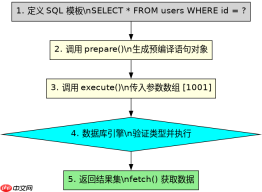
php 7.4 中修复 sql 注入漏洞最可靠的方法是全面使用 pdo 或 mysqli 的预处理语句(prepared statements)配合参数绑定,严禁将用户输入直接拼接到 sql 字符串中。具体做法是将 sql 语句中的变量占位符替换为 `?` 或命名占位符如 `:id`,然后通过 `prepare()` 方法生成语句对象,再调用 `execute()` 并传入包含实际值的数组。这样做能将 sql 逻辑与数据完全分离,确保数据库引擎将输入视为纯文本而非可执行代码,从而彻底阻断注入攻击。若项目中存在遗留的动态拼接代码,需逐一排查并替换为参数化查询,同时开启错误报告以捕获潜在的语法异常。

如何正确实现 PDO 预处理语句
PDO 扩展提供了标准的预处理机制,通过设置属性禁用模拟预处理,可以强制数据库服务器处理参数绑定,进一步防止某些特定类型的绕过攻击。开发者应实例化 PDO 对象时启用 PDO::ATTR_EMULATE_PREPARES 为 false,然后在查询中使用占位符。例如,在搜索用户时,不再拼接 $username,而是使用 :username 占位,并在执行时传入关联数组。这种方式不仅安全,还能提高重复查询的性能,因为 SQL 计划可以被缓存。
<?php $host = '127.0.0.1';
$db   = 'test_db';
$user = 'root';
$pass = '';
$charset = 'utf8mb4';

$dsn = "mysql:host=$host;dbname=$db;charset=$charset";
$options = [
    PDO::ATTR_ERRMODE            => PDO::ERRMODE_EXCEPTION,
    PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    PDO::ATTR_EMULATE_PREPARES   => false,
];

try {
    $pdo = new PDO($dsn, $user, $pass, $options);
} catch (\PDOException $e) {
    throw new \PDOException($e->getMessage(), (int)$e->getCode());
}

$username = $_GET['user'] ?? 'admin';
$sql = 'SELECT id, username FROM users WHERE username = :username';
$stmt = $pdo->prepare($sql);
$stmt->execute(['username' => $username]);
$user = $stmt->fetch();
var_dump($user);
?>
MySQLi 扩展的参数绑定方式
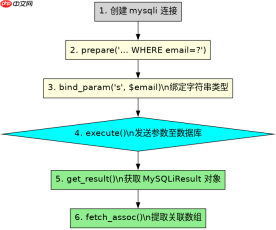
如果项目未使用 PDO,MySQLi 扩展同样支持预处理语句,但语法略有不同,需要显式绑定变量类型和引用。使用 prepare() 创建语句后,通过 bind_param() 方法将 PHP 变量与 SQL 中的占位符关联,其中第一个参数指定类型字符串(如 s 表示字符串,i 表示整数)。这种方式要求变量在绑定前必须存在,且在执行前不能修改类型。对于动态数量的参数,可以使用 call_user_func_array 进行展开绑定,但需注意类型声明的一致性。相比 PDO,MySQLi 更贴近底层 C API,适合对数据库连接细节有更高控制需求的场景。

<?php $mysqli = new mysqli('127.0.0.1', 'root', '', 'test_db');
if ($mysqli->connect_error) {
    die('Connect Error: ' . $mysqli->connect_error);
}

$email = $_POST['email'] ?? '';
$stmt = $mysqli->prepare('SELECT id, name FROM users WHERE email = ?');
$stmt->bind_param('s', $email);
$stmt->execute();
$result = $stmt->get_result();
$row = $result->fetch_assoc();
var_dump($row);

$stmt->close();
$mysqli->close();
?>
旧版 mysql_* 函数为何必须废弃
PHP 5.5 已废弃 mysql_connect 等函数,PHP 7.0 正式移除,若在 PHP 7.4 环境中看到相关代码,说明系统处于极度危险状态。这些函数不支持预处理语句,只能依靠 mysql_real_escape_string() 进行转义,但这极易因字符集配置不当导致绕过。迁移至 PDO 或 MySQLi 是唯一的修复路径,需将所有 mysql_query() 调用替换为参数化查询。同时,建议检查数据库中是否存在由历史注入留下的恶意数据,并进行清理。升级过程中应注意区分返回值类型,PDO 默认返回对象或数组,而 MySQLi 需手动获取结果集,避免因类型错误导致逻辑崩溃。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





