






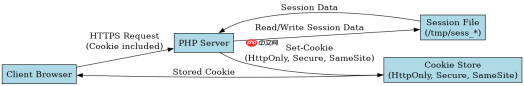
php 8.2 中修复会话劫持漏洞的核心做法是启用 httponly、secure 和 samesite 属性,并配合 session_regenerate_id() 在关键操作后轮换 session id。具体而言,需在 php.ini 或代码初始化阶段设置 session.cookie_httponly = 1、session.cookie_secure = 1 以及 session.cookie_samesite = 'strict',并在用户登录成功后调用 session_regenerate_id(true) 以清除旧会话数据。
如何配置 Cookie 属性以防止客户端脚本访问?
通过设置 session.cookie_httponly 为 1,可以禁止 JavaScript 访问 document.cookie,从而防止 XSS 攻击窃取 Session ID。同时,设置 session.cookie_secure 为 1 确保 Cookie 仅通过 HTTPS 传输,避免中间人攻击截获。这些配置应在 php.ini 中全局生效,或在应用入口文件中通过 ini_set() 动态设置。
<?php // 安全会话配置示例
session_start();

// 设置 Cookie 属性
ini_set('session.cookie_httponly', 1);
ini_set('session.cookie_secure', 1); // 仅在 HTTPS 下有效
ini_set('session.cookie_samesite', 'Strict');

// 生成新的 Session ID 并销毁旧数据
if (!isset($_SESSION['last_regeneration'])) {
    session_regenerate_id(true);
    $_SESSION['last_regeneration'] = time();
}

// 模拟用户登录后的操作
$_SESSION['user_id'] = 123;
$_SESSION['role'] = 'admin';

echo "Session ID: " . session_id() . "<br>";
echo "User ID: " . $_SESSION['user_id'];
?>
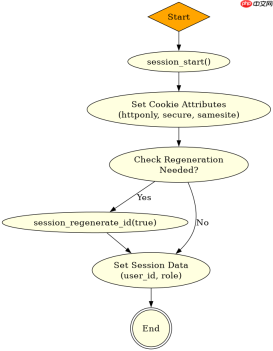
上述代码在启动会话后立即设置了安全属性,并在首次访问时轮换 Session ID。预期输出将显示一个新的 Session ID 和用户信息,且 Cookie 不会暴露给 JavaScript。
为什么需要定期轮换 Session ID?
轮换 Session ID 是为了防止会话固定攻击(Session Fixation)。攻击者可能通过 URL 或表单预置一个已知的 Session ID,诱导受害者使用该 ID 登录。通过在登录成功后调用 session_regenerate_id(true),系统会生成新的 Session ID 并删除旧的会话文件,使攻击者手中的旧 ID 失效。
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。

<?php // 验证 Session ID 轮换逻辑
function regenerate_session_if_needed($force = false) {
    if ($force || !isset($_SESSION['last_regeneration'])) {
        session_regenerate_id(true);
        $_SESSION['last_regeneration'] = time();
        return true;
    }
    return false;
}

// 模拟登录流程
if ($_SERVER['REQUEST_METHOD'] === 'POST' && isset($_POST['username'])) {
    // 验证用户名密码... (此处省略)
    $_SESSION['authenticated'] = true;
    regenerate_session_if_needed(true);
    echo "Login successful, session regenerated.";
} else {
    regenerate_session_if_needed(false);
    echo "Current Session ID: " . session_id();
}
?>
该代码展示了在登录时强制轮换 Session ID 的逻辑。若未登录,则仅在必要时轮换。预期行为是登录后 Session ID 发生变化,且旧会话数据被清除。
如果未启用 Secure 标志会发生什么?
若未启用 session.cookie_secure,Session ID 将通过 HTTP 明文传输,容易被网络嗅探器截获。即使启用了 HttpOnly,攻击者仍可通过中间人攻击获取 Session ID 并进行劫持。因此,在生产环境中必须强制使用 HTTPS 并启用 Secure 标志。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





