






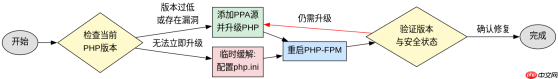
在ubuntu 20.04上修复php 8.0的安全漏洞,最直接且有效的做法是通过官方ppa源升级至受支持的最新版(如8.0.30+或8.1+),并启用`opcache.validate_timestamps=0`配合定期重启服务以应对运行时配置变更。若无法立即升级,可通过安装最新的修补包、调整`php.ini`中的安全指令(如禁用危险函数)以及限制文件上传权限作为临时缓解措施。以下将详细拆解升级路径与关键配置优化。
如何通过PPA源安全升级PHP 8.0
使用`ppa:ondrej/php`仓库可以获取到Canonical未包含的最新安全补丁。执行`sudo add-apt-repository ppa:ondrej/php`添加源后,运行`sudo apt update && sudo apt upgrade php8.0`即可完成升级。此操作会将核心二进制文件和扩展更新为包含CVE修复的版本,确保系统免受已知远程代码执行漏洞影响。
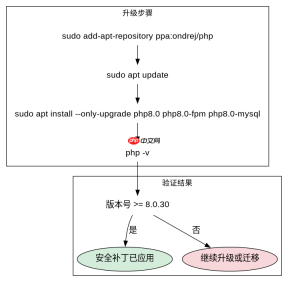
sudo add-apt-repository ppa:ondrej/php
sudo apt update
sudo apt install --only-upgrade php8.0 php8.0-fpm php8.0-mysql
上述命令仅升级已安装的组件,避免意外替换其他依赖。升级完成后,检查版本确认是否应用了最新补丁:`php -v`。若输出显示版本号低于8.0.30,建议直接迁移至PHP 8.1或更高版本,因为8.0已进入维护末期,新漏洞修复频率降低。
如何配置PHP安全指令缓解风险
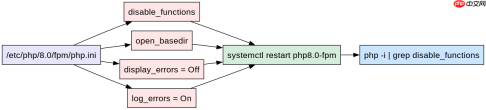
在等待升级或无法升级时,修改`/etc/php/8.0/fpm/php.ini`可显著降低攻击面。重点包括:设置`disable_functions = exec,passthru,shell_exec,system`以禁止执行系统命令;开启`open_basedir`限制文件访问范围;并将`upload_max_filesize`和`post_max_size`设为合理值防止大文件注入。这些配置不改变PHP版本,但能阻断多数利用链。

[PHP]
disable_functions = exec,passthru,shell_exec,system,proc_open,popen
display_errors = Off
log_errors = On
error_log = /var/log/php-errors.log
open_basedir = /var/www/html:/tmp
修改后必须重启FPM服务使配置生效:`sudo systemctl restart php8.0-fpm`。验证配置是否加载:`php -i | grep disable_functions`。注意,`open_basedir`可能影响部分框架的路径解析,需根据实际项目结构调整白名单。此外,定期审计日志文件`/var/log/php-errors.log`可发现异常调用尝试。
PHP 8.0中哪些函数默认被禁用及如何自定义
PHP 8.0默认不禁用任何函数,但生产环境应主动禁用高危函数。通过`php.ini`中的`disable_functions`指令可自定义列表。例如,添加`scandir,readlink,symlink,popepassthru,show_source,proc_open,proc_close,proc_get_status,chroot,chmod,chgrp,chown,ini_alter,ini_restore,dl,pfsockopen,syslog,register_shutdown_function,register_tick_function,stream_socket_server`等,可有效阻止大多数RCE攻击。自定义时需结合应用需求,避免误杀合法功能。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





