






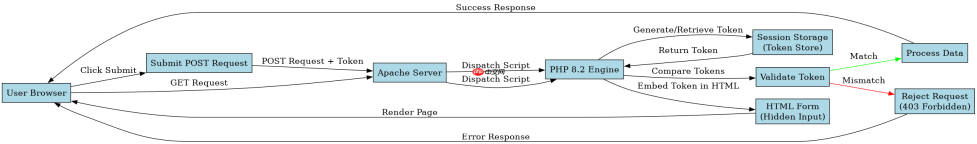
修复apache环境下php 8.2的csrf漏洞,核心做法是在服务端生成并校验唯一的请求令牌(token),并在表单中嵌入该令牌。具体操作包括在会话中存储随机生成的token字符串,在html表单隐藏域中输出它,并在php后端接收请求时比对提交的token与session中的值是否一致,不一致则拒绝处理。
如何在PHP中安全地生成和存储CSRF Token
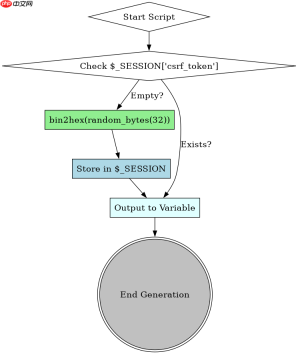
在PHP 8.2中,应使用`bin2hex(random_bytes(32))`生成符合密码学安全的CSRF Token,并将其存储在`$_SESSION`超全局变量中。这样做能确保每个用户的会话拥有独立的、不可预测的令牌,防止攻击者猜测或重用令牌。
<?php session_start();
// 检查是否已存在Token,若不存在则生成新的
if (empty($_SESSION['csrf_token'])) {
    $_SESSION['csrf_token'] = bin2hex(random_bytes(32));
}
// 将Token输出到前端页面
$token = $_SESSION['csrf_token'];
?>
上述代码首先启动会话,然后检查当前会话中是否已经存在`csrf_token`。如果不存在,则调用`random_bytes(32)`生成32个随机字节,并通过`bin2hex`将其转换为64字符的十六进制字符串,最后存入`$_SESSION`。后续页面渲染时,可以直接使用`$token`变量将其放入表单隐藏域中。这种方式利用了PHP内置的安全随机数生成器,避免了使用`md5(uniqid())`等不安全的方法。
如何在前端表单中嵌入Token并在后端进行校验
前端需要在所有POST请求的表单中添加一个隐藏字段,名称通常为`csrf_token`,值为上一步生成的Token。后端在处理POST请求时,必须从`$_POST`中获取该值,并与`$_SESSION['csrf_token']`进行严格比较。如果两者不匹配,或者Session中不存在Token,则视为CSRF攻击并终止脚本执行。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。

<?php session_start();
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    // 获取提交的Token
    $submitted_token = $_POST['csrf_token'] ?? '';
    $stored_token = $_SESSION['csrf_token'] ?? '';

    // 严格比较Token
    if (!hash_equals($stored_token, $submitted_token)) {
        http_response_code(403);
        die('CSRF validation failed');
    }

    // Token验证通过,继续处理业务逻辑
    echo 'Form submitted successfully';
}
?>
前端代码展示了如何将PHP生成的`$token`通过`htmlspecialchars`转义后放入隐藏输入框中,这防止了XSS攻击导致的Token泄露。后端代码`submit.php`首先检查请求方法是否为POST,然后分别获取用户提交的Token和服务端存储的Token。这里关键使用了`hash_equals()`函数进行恒定时间比较,以防止时序攻击。如果比较失败,服务器返回403 Forbidden状态码并结束执行;如果成功,则继续处理表单数据。这种机制确保了只有携带正确Token的请求才能被服务器接受,从而有效防御CSRF攻击。
当用户刷新页面或Token过期时如何处理
如果用户在提交表单前刷新页面,`$_SESSION`中的Token可能会保持不变(取决于Session配置),但前端显示的旧Token可能已失效或与新页面不同步。更常见的情况是,为了安全性,通常会在每次成功提交后轮换Token。如果用户尝试使用过期的Token,后端校验会失败。此时应返回明确的错误提示,并要求用户重新加载页面以获取新的Token。此外,需确保Session超时设置合理,避免长期有效的Token增加风险。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





