






svg图片能藏xss脚本是因为它本质是xml格式,浏览器在渲染时会解析并执行其中的javascript代码。防范的关键在于对上传的svg内容进行严格的白名单过滤或后端重新编码,确保任何潜在的脚本标签被移除或转义。

SVG中哪些元素会触发脚本执行
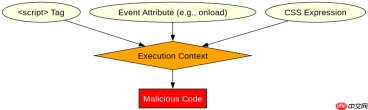
SVG中的`<script>`标签、事件属性(如`onload`、`onclick`)以及某些CSS表达式都可能成为XSS的载体。例如,直接在SVG中嵌入`<script>alert(1)</script>`或在``标签上使用`onerror`事件都能触发恶意代码。
<svg xmlns="http://www.w3.org/2000/svg"><script>alert('XSS')</script></svg>
上述代码在支持JavaScript的SVG查看器中会直接弹出警告框。开发者应意识到,即使没有显式的`<script>`标签,通过事件属性也能实现类似效果。</script>
如何检测并过滤危险的SVG内容
检测危险内容的最佳实践是使用专门的库来解析和清理SVG文件。Python的`lxml`库结合自定义过滤器可以有效识别并移除潜在的危险节点和属性。


from lxml import etree

def clean_svg(svg_content):
    parser = etree.XMLParser(remove_comments=True, remove_blank_text=True)
    root = etree.fromstring(svg_content.encode(), parser)

    # 移除所有script标签
    for script in root.findall('.//{http://www.w3.org/1999/xhtml}script'):
        root.remove(script)

    # 移除所有on*事件属性
    for elem in root.iter():
        for attr in list(elem.attrib.keys()):
            if attr.startswith('on'):
                del elem.attrib[attr]

    return etree.tostring(root, encoding='unicode')
这段代码演示了如何遍历SVG DOM树,移除`<script>`标签和以`on`开头的事件属性。通过这种方式,可以显著降低XSS攻击的风险。</script>
上传后如何处理以确保安全
上传后的SVG文件应在服务器端进行二次处理,例如转换为静态图片或使用沙箱环境渲染。此外,设置正确的Content-Type头为`image/svg+xml`并确保CSP策略限制脚本执行也是必要的步骤。


