






针对nginx与php8.1的安全漏洞,核心做法是升级至官方修复版本并重新编译安装。具体而言,需将nginx升级至最新稳定版以修补http解析漏洞,同时将php8.1升级至包含安全补丁的最新小版本(如8.1.x系列最新版)以修复cgi或扩展漏洞。操作时需先备份配置文件,下载源码后依次执行configure、make和make install,最后重启服务使补丁生效。

Nginx如何升级到最新稳定版
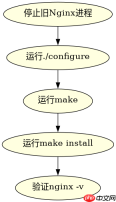
Nginx升级到最新稳定版需要下载源码包、配置编译选项并替换旧二进制文件。主要步骤包括获取最新tarball,使用./configure指定路径,通过make编译,并用make install完成安装。此过程能确保修复已知的HTTP/2或模块相关漏洞。
cd /tmp
wget https://nginx.org/download/nginx-1.24.0.tar.gz
tar -zxvf nginx-1.24.0.tar.gz
cd nginx-1.24.0
./configure --prefix=/etc/nginx --sbin-path=/usr/sbin/nginx --modules-path=/usr/lib64/nginx/modules --conf-path=/etc/nginx/nginx.conf --error-log-path=/var/log/nginx/error.log --http-log-path=/var/log/nginx/access.log --with-http_ssl_module --with-http_gzip_static_module
make
make install
上述代码执行后,Nginx将被安装到指定目录。运行/usr/sbin/nginx -v可验证版本号是否更新。若之前有自定义模块,需在configure参数中追加相应模块路径。
PHP8.1如何应用安全补丁
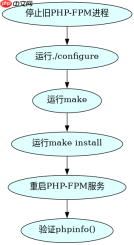
PHP8.1应用安全补丁需从PECL或PHP官网下载对应版本的源码,重新编译并覆盖原有可执行文件。重点在于保持原有的configure参数一致,以确保扩展加载正常。升级后需重启PHP-FPM服务以加载新二进制文件。

cd /tmp
wget https://www.php.net/distributions/php-8.1.27.tar.gz
tar -zxvf php-8.1.27.tar.gz
cd php-8.1.27
./configure --prefix=/usr/local/php --with-config-file-path=/usr/local/php/etc --enable-fpm --with-openssl --with-mysqli --with-pdo_mysql
make clean
make
make install
编译完成后,需替换旧的php-fpm二进制文件。通常位于/usr/local/php/sbin/php-fpm。替换后执行kill -USR2 $(cat /run/php-fpm.pid)或systemctl restart php-fpm来重载服务。检查phpinfo()页面确认版本号已更新为8.1.27。
升级后如何验证补丁是否生效
升级后验证补丁是否生效,主要通过检查版本号和服务状态。对于Nginx,使用nginx -V查看编译参数及版本;对于PHP,使用php -v查看CLI版本,并通过Web界面访问phpinfo()确认FPM版本。此外,可使用CVE扫描工具或手动测试已知漏洞利用点来确认安全性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





