






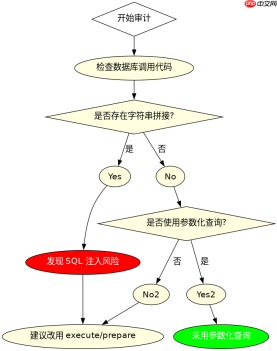
在vue与node前后端分离架构中排查sql注入,核心在于确认后端api是否对前端传入的参数进行了严格的类型校验和参数化查询。只要node.js服务层使用了预编译语句(如sequelize的`where`条件或knex的绑定参数),且未将用户输入直接拼接到sql字符串中,即可阻断此类攻击。排查时重点检查路由处理函数中的数据库调用逻辑,确保所有动态值均通过占位符传递。

如何验证后端接口是否使用了参数化查询
验证后端接口是否安全,需审查Node.js控制器中执行数据库操作的代码片段。若使用ORM如Sequelize,应检查是否通过对象形式传递条件;若使用原生驱动如mysql2,应检查是否使用`?`或`$1`等占位符。任何字符串拼接行为都是高危点。
const mysql = require('mysql2/promise');

async function getUserById(req, res) {
  const userId = req.params.id;
  // 错误示范:字符串拼接导致SQL注入风险
  // const sql = `SELECT * FROM users WHERE id = ${userId}`;

  // 正确示范:使用参数化查询
  const [rows] = await mysql.execute(
    'SELECT * FROM users WHERE id = ?',
    [userId]
  );

  res.json(rows[0]);
}
上述代码展示了使用`mysql2`库时的安全写法。通过`execute`方法的第二个参数数组传入`userId`,数据库驱动会自动处理转义和类型转换,防止注入。若将`userId`直接拼接到SQL字符串中,攻击者可通过构造`1 OR 1=1`等 payload 绕过限制。
前端Vue组件如何安全地传递搜索参数
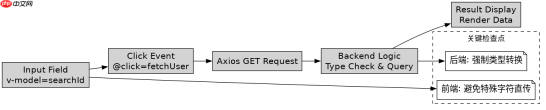
前端Vue组件在发起请求时,应确保参数以标准HTTP参数或JSON Body形式发送,避免通过URL路径拼接特殊字符。虽然前端无法直接防御后端注入,但规范的数据提交方式有助于后端进行统一校验。重点检查Axios请求配置及表单提交逻辑。

当代理需要在设计或调试工作流时结构化访问 n8n 节点、属性、操作和模板示例时,请使用 n8n-MCP,而不是通过原始文档猜测或手动点击 n8n UI。
<template><div>
    <input v-model="searchId" placeholder="User ID"><button>Search</button>
  </div>
</template><script setup>
import { ref } from 'vue';
import axios from 'axios';

const searchId = ref('');

const fetchUser = async () => {
  try {
    // 安全做法:通过URL query参数传递
    const response = await axios.get(`/api/users/${searchId.value}`);
    console.log(response.data);
  } catch (error) {
    console.error('Fetch failed', error);
  }
};
</script>
Vue组件通过`v-model`绑定输入框,点击按钮时触发`fetchUser`。此处假设后端路由为RESTful风格,ID作为路径参数传递。前端虽不直接执行SQL,但若后端未做严格类型校验(如强制转换为整数),前端传入的非数字字符仍可能引发后端逻辑异常。因此,前端应配合后端进行基础格式校验,如正则匹配数字。
当后端接收到非预期类型输入时会发生什么
当后端接收到非预期类型输入(如字符串而非整数)时,若未进行显式类型转换,数据库驱动可能会尝试隐式转换或直接报错。在某些配置下,这种类型不匹配可能导致查询返回空结果或抛出异常,从而泄露系统内部信息。排查时需关注错误处理机制是否屏蔽了详细堆栈。
前端入门到VUE实战笔记:立即使用
在学习笔记中,你将探索 前端 的入门与实战技巧!


