






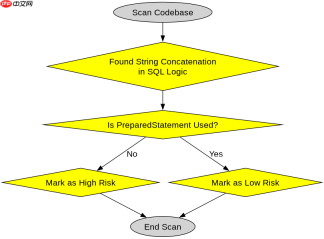
对遗留系统的动态sql模块进行低风险安全加固,核心做法是将所有用户输入从字符串拼接改为参数化查询(prepared statements),并配合白名单校验限制输入格式。具体实施时,需定位代码中所有使用字符串格式化或拼接生成sql语句的位置,将其替换为支持占位符的数据库驱动api调用,同时确保传入的参数类型与预期一致。若遇到老旧框架不支持参数化或存在特殊语法需求,可引入严格的正则表达式过滤非法字符作为补充手段,从而在不重构业务逻辑的前提下阻断sql注入攻击。

如何识别遗留系统中的动态SQL风险点
识别风险点的关键是扫描代码库中所有涉及SQL字符串构建的逻辑,重点关注使用了字符串连接符、格式化函数或模板引擎直接嵌入用户变量的地方。通过静态分析工具或人工审查,可以找出那些未经验证直接拼接到查询语句中的变量,这些通常是注入漏洞的高发区。例如,在Java应用中,查找`Statement.execute()`而非`PreparedStatement`的使用场景,或在Python/PHP中寻找f-string和format()方法在SQL上下文中的滥用。
import sqlite3

def get_user_risky(username):
    # 高风险:字符串拼接
    conn = sqlite3.connect('example.db')
    cursor = conn.cursor()
    query = "SELECT * FROM users WHERE username = '" + username + "'"
    cursor.execute(query)
    return cursor.fetchall()

def get_user_safe(username):
    # 低风险:参数化查询
    conn = sqlite3.connect('example.db')
    cursor = conn.cursor()
    # 使用 ? 占位符,数据库驱动负责处理转义
    cursor.execute("SELECT * FROM users WHERE username = ?", (username,))
    return cursor.fetchall()
如何在兼容老版本数据库驱动的情况下实施参数化
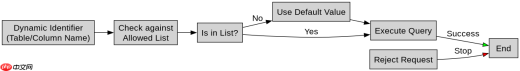
对于无法升级底层驱动或ORM框架的遗留系统,实施参数化的策略是封装一个统一的DAO层或数据访问助手类,强制所有查询通过该层执行。在该层内部,统一使用当前驱动支持的参数绑定语法(如MySQL的`?`或PostgreSQL的`$1`),并将具体的SQL模板与参数分离。如果某些极端情况下的动态表名或列名无法参数化,则必须对这些标识符进行严格的白名单枚举校验,确保其仅包含字母、数字和下划线,从而在不改变现有架构的基础上实现安全隔离。
def execute_query_safe(db_driver, sql_template, params):
    # 模拟旧版驱动的参数化处理
    if not isinstance(params, tuple):
        raise ValueError("Params must be a tuple")

    # 检查占位符数量是否匹配
    placeholder_count = sql_template.count('?')
    if placeholder_count != len(params):
        raise ValueError("Parameter count mismatch")

    # 实际执行时,驱动会将参数视为字面量而非SQL代码
    print(f"Executing: {sql_template} with params: {params}")
    return db_driver.execute(sql_template, params)

# 示例调用
execute_query_safe(driver, "SELECT * FROM users WHERE id = ? AND status = ?", (101, 'active'))
当动态SQL包含不可参数化的部分时应如何处理
当动态SQL中包含必须由用户决定但无法参数化的部分(如排序字段ORDER BY或表名)时,唯一安全的处理方式是通过白名单机制进行硬编码映射。开发者需要预先定义一组允许的字段名或表名列表,将用户输入与该列表进行比对,若输入不在列表中则拒绝执行或回退到默认值。这种方法虽然限制了灵活性,但在遗留系统中能以最少的代码改动消除因动态标识符导致的注入风险,确保即使输入恶意构造的字符串,也无法改变SQL的结构语义。


