






在sql server 2019中配置最少特权原则防注入,核心做法是创建专用数据库用户并仅授予执行存储过程的权限,同时严格禁止该用户对系统表、数据字典及扩展存储过程拥有直接访问权。具体实施时,应使用`create user`配合`execute as caller`或特定上下文,并通过`deny`语句显式拒绝`select`、`insert`、`update`、`delete`等dml权限以及`view definition`权限。这样即使攻击者通过输入框注入恶意sql代码,由于当前连接缺乏执行ddl/dml的底层权限,注入语句将无法生效,从而将风险限制在预定义的业务逻辑范围内。
如何为应用账户配置最小权限集
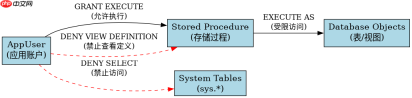
为应用账户配置最小权限集的关键在于剥离所有默认赋予的公共角色权限,如`public`角色中的部分基础权限,并仅保留对特定业务对象的执行权。实际操作中,需先移除`db_datareader`和`db_datawriter`等宽泛角色,然后针对每个需要调用的存储过程单独授予`EXECUTE`权限。此外,必须显式拒绝`VIEW DEFINITION`权限,防止攻击者通过错误信息或元数据查询窥探数据库结构,进而辅助构造更复杂的注入Payload。这种细粒度的控制确保了应用账户只能“做”它被允许做的事,而不能“看”它不该看的东西。
-- 1. 创建登录名和用户
CREATE LOGIN AppLogin WITH PASSWORD = 'StrongPassword!';
CREATE USER AppUser FOR LOGIN AppLogin;

-- 2. 移除默认宽泛权限(如果存在)
ALTER ROLE db_datareader DROP MEMBER AppUser;
ALTER ROLE db_datawriter DROP MEMBER AppUser;

-- 3. 仅授予特定存储过程执行权限
GRANT EXECUTE ON dbo.GetUserInfo TO AppUser;
GRANT EXECUTE ON dbo.UpdateProfile TO AppUser;

-- 4. 关键:拒绝查看对象定义,防止泄露结构
DENY VIEW DEFINITION ON SCHEMA::dbo TO AppUser;
DENY SELECT ON sys.tables TO AppUser;
DENY SELECT ON sys.columns TO AppUser;
上述脚本首先创建了专用的登录名和用户,随后移除了可能存在的读取和写入角色的成员资格。接着,只针对具体的业务存储过程授予了执行权限。最关键的一步是使用了`DENY VIEW DEFINITION`和`DENY SELECT ON sys.*`,这直接切断了攻击者通过注入获取数据库Schema信息的途径。运行此脚本后,AppUser账户将完全无法直接查询任何表或视图,也无法了解表的具体列名,极大地增加了SQL注入的难度。
如何利用EXECUTE AS实现权限隔离
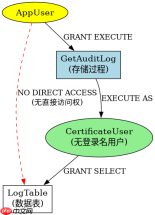
利用`EXECUTE AS`实现权限隔离的核心是将存储过程的执行上下文切换到拥有更高权限但受限操作的账户,或者切换到调用者以限制其自身权限。在防注入场景中,通常建议将存储过程设置为`EXECUTE AS OWNER`,但前提是Owner(通常是dbo)本身也遵循最小特权原则,或者更常见的是,确保存储过程内部不使用动态SQL,且外部调用者(AppUser)没有任何直接访问数据的权限。另一种高级做法是使用证书签名的模块,将权限临时提升给一个只有执行权的特殊用户,执行完毕后自动回落。这种方法可以进一步细化权限边界,使得即使某个存储过程需要临时访问某些数据,也能通过签名机制严格控制访问范围和生命周期。

-- 假设有一个需要临时读取日志表的存储过程
-- 创建一个无登录名的用户,仅用于权限传递
CREATE USER CertificateUser WITHOUT LOGIN;

-- 授予该用户读取日志表的权限
GRANT SELECT ON dbo.LogTable TO CertificateUser;

-- 创建存储过程,指定以CertificateUser身份执行
CREATE PROCEDURE dbo.GetAuditLog
WITH EXECUTE AS 'CertificateUser'
AS
BEGIN
    SELECT * FROM dbo.LogTable WHERE Date > GETDATE() - 7;
END;

-- 现在,AppUser即使没有SELECT权限,也可以调用此存储过程
GRANT EXECUTE ON dbo.GetAuditLog TO AppUser;
这段代码展示了一种基于`EXECUTE AS`的权限隔离方案。首先创建了一个无登录名的用户`CertificateUser`,并仅授予其对`LogTable`的`SELECT`权限。接着,创建存储过程`GetAuditLog`时,明确指定`WITH EXECUTE AS 'CertificateUser'`。这意味着当`AppUser`调用此存储过程时,实际执行查询的是`CertificateUser`,而非`AppUser`本身。由于`AppUser`没有直接的`SELECT`权限,它无法绕过存储过程直接查询`LogTable`。这种机制有效地将数据访问权限与应用程序账户分离,即使发生注入,攻击者也只能在存储过程定义的有限范围内操作,无法越权访问其他敏感数据。
当存储过程包含动态SQL时如何限制权限
当存储过程不可避免地需要包含动态SQL时,限制权限的最有效方法是使用`sp_executesql`并始终通过参数化方式传递值,同时在存储过程中使用`EXECUTE AS`限制上下文。更重要的是,必须在存储过程内部显式检查输入参数的合法性,并使用白名单机制验证动态生成的SQL片段(如排序列或表名)。此外,应确保执行动态SQL的上下文账户仅拥有执行必要查询的最小权限,避免使用`sa`或`dbo`等高权限账户执行动态SQL。如果可能,尽量重构业务逻辑,消除对动态SQL的需求,这是最根本的解决方案。
-- 示例:安全的动态SQL处理
CREATE PROCEDURE dbo.SearchUsers
    @ColumnName NVARCHAR(128),
    @Value NVARCHAR(MAX)
AS
BEGIN
    -- 白名单验证列名,防止注入
    IF @ColumnName NOT IN ('UserName', 'Email', 'Phone')
    BEGIN
        RAISERROR('Invalid column name', 16, 1);
        RETURN;
    END

    DECLARE @SQL NVARCHAR(MAX);
    SET @SQL = N'SELECT * FROM Users WHERE ' + QUOTENAME(@ColumnName) + N' = @ParamValue';

    -- 使用参数化查询执行动态SQL
    EXEC sp_executesql @SQL, N'@ParamValue NVARCHAR(MAX)', @ParamValue = @Value;
END;
此示例展示了如何在必须使用动态SQL时保持安全。首先,通过硬编码的白名单列表验证`@ColumnName`参数,确保只能选择预定义的列,从而防止列名注入。接着,使用`QUOTENAME`函数包裹列名,进一步防止特殊字符注入。最后,在执行动态SQL时,使用`sp_executesql`并传入参数`@ParamValue`,而不是直接将用户输入拼接到SQL字符串中。这种方式确保了即使攻击者试图在`@Value`中注入恶意代码,它也会被当作普通数据处理,而不会被解释为SQL命令。结合之前配置的最小权限账户,这种多层防御机制能显著降低SQL注入的风险。


