






利用 group by 识别欺诈交易特征的核心在于将单笔交易聚合为账户或商户维度的统计指标,通过计算频率、金额分布和时间间隔等异常值来锁定可疑行为。具体做法是选取关键维度(如 user_id)进行分组,结合 count()、avg() 和 stddev() 等聚合函数生成特征列,并在 having 子句中设定阈值过滤出偏离正常模式的群组。这种方法能高效地从海量流水中筛选出高频小额测试、大额集中转账等典型欺诈模式。

如何按用户维度构建基础统计特征
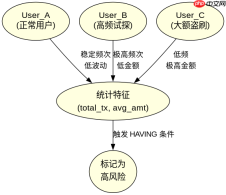
按用户维度构建基础统计特征是识别欺诈的第一步,主要关注交易频次和平均金额。通过 GROUP BY user_id 配合 COUNT(*) 和 AVG(amount),可以快速计算出每个用户的总交易次数和平均交易额。这些基础指标有助于发现“高频低额”的试探性攻击或“低频高额”的大额盗刷行为。例如,若某用户单日交易次数远超历史均值,或平均金额出现剧烈波动,即可标记为高风险对象。
SELECT
    user_id,
    COUNT(*) AS total_transactions,
    AVG(amount) AS avg_amount,
    MAX(amount) AS max_amount,
    MIN(amount) AS min_amount
FROM transactions
WHERE transaction_date = '2023-10-01'
GROUP BY user_id
HAVING COUNT(*) > 10 OR AVG(amount) > 5000;
上述查询针对特定日期,筛选出交易超过10次或平均金额超过5000的用户。预期结果将返回一组包含用户ID及其对应统计指标的列表,开发者可直接基于此结果进行后续的风险评分或人工审核。该程序验证了基础聚合逻辑的有效性,确保统计字段类型正确且符合业务逻辑。
如何结合时间窗口分析交易连续性
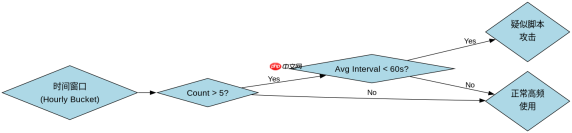
结合时间窗口分析交易连续性能够揭示更复杂的欺诈模式,如短时间内密集转账或规律性异常操作。通过引入时间戳字段,计算相邻交易的时间差或使用窗口函数统计单位时间内的交易密度,可以捕捉到机器脚本或自动化攻击的特征。例如,计算每小时内交易次数超过阈值的用户,或者检测交易间隔是否呈现非自然的均匀分布。这种细粒度的时间分析能有效区分正常用户的高频使用与恶意脚本的批量操作。
hourly_count


