






在 nginx 中处理大请求头溢出报错,核心做法是调整 large_client_header_buffers 指令。该指令用于设置客户端请求头缓冲区的大小和数量,当请求头超过此限制时,nginx 会返回 414 (request-uri too long) 或 431 (request header fields too large) 错误。通过增加缓冲区的内存大小(如从默认的 8k 增加到 16k)或增加最大数量,可以容纳更大的请求头数据。
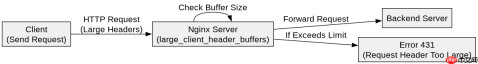
如何配置 large_client_header_buffers 参数
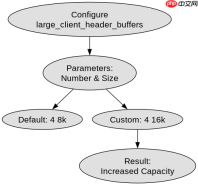
要解决请求头过大问题,需要在 http、server 或 location 块中配置 large_client_header_buffers 指令。该指令接受两个参数:第一个参数是缓冲区的最大数量,第二个参数是每个缓冲区的大小。例如,设置为 large_client_header_buffers 4 16k; 表示允许最多 4 个大小为 16KB 的缓冲区来存储请求头。默认值通常是 4 8k,即 4 个 8KB 的缓冲区。将大小调整为 16k 或更高通常能解决大多数因 Cookie 或自定义 Header 过大导致的溢出问题。
server {
    listen 80;
    server_name example.com;

    # 设置请求头缓冲区为 4 个 16KB 的块
    large_client_header_buffers 4 16k;

    location / {
        proxy_pass http://backend_server;
    }
}
上述配置将每个缓冲区的容量提升至 16KB,总共可容纳 64KB 的请求头数据。这足以应对包含大量 Cookie 或长 Token 的请求。如果请求头依然过大,可以尝试进一步增加数量或大小,但需注意不要设置得过大以免消耗过多服务器内存。
验证配置是否生效及常见错误排查
配置完成后,必须重启 Nginx 服务使更改生效。使用 nginx -t 命令检查配置文件语法是否正确,然后执行 systemctl restart nginx 或 service nginx restart 重启服务。验证方法是通过 curl 发送一个包含大 Cookie 或自定义 Header 的请求,观察是否仍收到 431 错误。如果问题依旧,检查是否有其他模块或上游服务器对请求头有限制。此外,确保没有在其他配置文件中重复定义该指令导致覆盖。

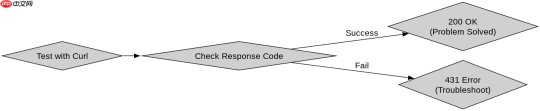
# 测试请求,模拟大请求头
curl -H "Cookie: session=very_long_cookie_data_here..." http://example.com/
# 预期结果:成功返回 200 OK,而非 431 错误
若测试后仍出现错误,可能是请求头总长度超过了操作系统或网络栈的限制,或者上游应用服务器也有类似限制。此时需同时检查后端服务的配置。另外,避免将 large_client_header_buffers 设置得过大,一般建议不超过 32k,除非有明确的大请求头需求。合理配置该参数能有效平衡安全性与兼容性,防止因恶意构造的大请求头导致拒绝服务攻击。
基于实际请求头大小的具体问题分析
在实际场景中,请求头过大往往由用户登录状态中的 Session ID 或 OAuth Token 引起。例如,当用户通过第三方服务登录后,重定向 URL 可能携带很长的 State 参数,被浏览器作为 Cookie 或 Header 发送。此时,仅调整 Nginx 的缓冲区可能不够,还需考虑优化 Token 长度或使用更安全的存储方式。通过分析 Nginx 的错误日志,可以找到具体的请求头和大小,从而精准定位问题来源。日志中通常会记录 "client intended to send too large request header" 等信息,帮助开发者快速识别并解决此类问题。


