






在 nginx 中结合 lua 实现 websocket 鉴权,核心做法是利用 openresty 提供的 ngx.req.socket 获取原始 tcp 连接,在握手阶段拦截并解析 http 请求头中的 token。通过调用自定义的鉴权函数验证凭证后,使用 ngx.exec 将请求转发至后端 websocket 服务;若鉴权失败,则直接返回 403 状态码并终止处理。
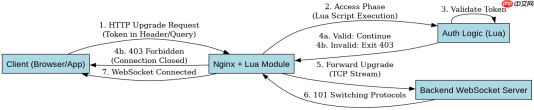
如何拦截 WebSocket 握手请求进行鉴权
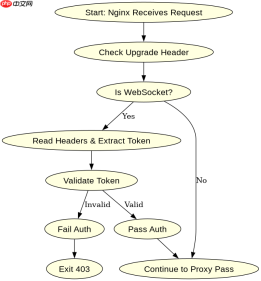
要实现鉴权,必须在 Nginx 处理代理之前介入。利用 access_by_lua_block 指令可以在请求进入上游服务器前执行 Lua 代码。在此阶段,通过 ngx.req.read_body() 确保请求体已读取(虽然 WebSocket 通常无 Body),然后使用 ngx.req.get_headers() 提取 Authorization 或查询参数中的 Token。关键在于判断 Upgrade 头是否包含 websocket,以区分普通 HTTP 请求和 WebSocket 升级请求。
-- /etc/nginx/lua/ws_auth.lua
local function check_ws_auth()
    local headers = ngx.req.get_headers()
    local token = ngx.var.arg_token or headers["Authorization"]

    if not token or #token == 0 then
        ngx.status = 403
        ngx.say("Missing token")
        return ngx.exit(403)
    end

    -- 模拟鉴权逻辑
    if token ~= "valid-token-123" then
        ngx.status = 403
        ngx.say("Invalid token")
        return ngx.exit(403)
    end
end

-- 检查是否为 WebSocket 请求
if ngx.var.http_upgrade == "websocket" then
    check_ws_auth()
end
上述代码展示了如何在 access_by_lua_block 中实现基础鉴权。当客户端发起 WebSocket 连接时,Nginx 会先执行此 Lua 脚本。如果 Token 无效或缺失,脚本直接输出错误信息并退出,阻止后续代理行为。如果鉴权通过,脚本正常结束,Nginx 继续执行后续的 proxy_pass 配置,完成 WebSocket 握手。
如何处理鉴权后的长连接保持
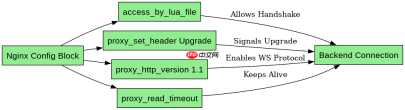
鉴权通过后,需要确保 Nginx 正确地将 TCP 流转发给后端,并保持连接活跃。这依赖于 proxy_set_header 的正确设置以及 proxy_http_version 的配置。在 Lua 鉴权成功后,Nginx 默认的行为是继续处理请求,但必须显式配置 WebSocket 相关的头部,如 Connection 和 Upgrade,以便 Nginx 知道需要将连接升级为 WebSocket 模式。

server {
    listen 80;
    server_name ws.example.com;

    location /ws {
        # 启用 Lua 鉴权
        access_by_lua_file /etc/nginx/lua/ws_auth.lua;

        # 关键:升级 HTTP 版本为 1.1
        proxy_http_version 1.1;

        # 关键:传递 Upgrade 和 Connection 头
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";

        # 传递其他必要头部
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

        # 指向后端 WebSocket 服务
        proxy_pass http://backend_ws_server;

        # 可选:设置超时时间,防止空闲连接断开
        proxy_read_timeout 86400s;
        proxy_send_timeout 86400s;
    }
}
这段 Nginx 配置展示了完整的 WebSocket 代理设置。重点在于 proxy_http_version 1.1 和 proxy_set_header 对 Upgrade 和 Connection 的处理。这些配置确保了在 Lua 鉴权通过后,Nginx 能够正确地建立双向通道。同时,设置了较长的超时时间,以适应 WebSocket 长连接的特性,避免因默认超时导致连接意外中断。
鉴权失败时如何安全地关闭连接
当 Lua 脚本检测到非法 Token 时,除了返回 403 状态码,还需要确保连接被立即且安全地关闭,避免资源泄漏或被恶意利用。在 access_by_lua_block 中使用 ngx.exit(403) 可以立即终止当前请求的处理流程。此时,Nginx 会向客户端发送 403 响应,并关闭 TCP 连接。由于 WebSocket 握手尚未完成,这种关闭方式是安全的,不会造成半开连接。
在实际应用中,建议记录鉴权失败的日志,以便监控潜在的攻击行为。可以通过 ngx.log(ngx.ERR, "Auth failed: " .. token) 将失败尝试记录到 Nginx 错误日志中。此外,可以考虑引入速率限制模块 limit_req,对频繁鉴权失败的 IP 地址进行限流,进一步增强安全性。这种组合策略既能保证合法用户的顺畅连接,又能有效抵御暴力破解攻击。


