






在容器化集群中配置 nginx 轮询机制,核心在于利用 nginx 的 upstream 模块定义后端服务组,并通过 dns 解析或健康检查实现动态发现。具体做法是在 nginx.conf 中设置 upstream 块,将多个容器 ip 或域名加入其中,nginx 默认采用加权轮询(weighted round robin)算法分配请求。若需支持容器动态扩缩容,应结合 resolver 指令启用 dns 实时解析,确保新启动的容器能被立即纳入负载均衡池。
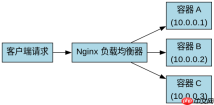
Nginx 基础轮询配置与权重调整
要实现基础的轮询,需在 http 上下文中定义 upstream 块,并在 server 块中使用 proxy_pass 指向该块。默认情况下,Nginx 对每个后端节点按顺序分发请求,可通过 weight 参数调整各节点的负载比例,权重越高,分发的请求越多。这种配置适用于静态后端或需要固定流量分布的场景。
worker_processes  auto;

http {
    upstream backend_pool {
        # 默认轮询,weight=1
        server 10.0.0.1:8080;
        server 10.0.0.2:8080 weight=2;
        server 10.0.0.3:8080 down; # 标记为不可用
    }

    server {
        listen 80;
        location / {
            proxy_pass http://backend_pool;
        }
    }
}
上述配置中,10.0.0.1 和 10.0.0.3 权重为 1,10.0.0.2 权重为 2。请求将按 1:2:1 的比例分发到这三个节点。若某个节点宕机,Nginx 会自动将其剔除,不再向其转发请求,直到其恢复健康。这种静态配置简单有效,但无法适应容器集群中频繁变化的 IP 地址。
DNS 动态解析与容器服务发现
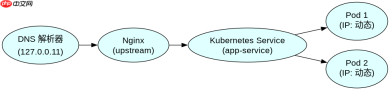
在 Kubernetes 或 Docker Swarm 等容器编排环境中,后端服务的 IP 地址是动态分配的。为此,Nginx 必须配置 DNS 解析器以实时获取最新的后端列表。通过设置 resolver 指令指定 DNS 服务器地址,并在 upstream 中使用变量形式的域名,Nginx 会在每次请求时重新解析域名,从而自动发现新增或移除的容器实例。这种方法实现了真正的动态负载均衡,无需重启 Nginx 即可适应集群变化。

http {
    resolver 127.0.0.11 valid=5s ipv6=off;

    upstream dynamic_backend {
        server app-service.default.svc.cluster.local:8080;
    }

    server {
        listen 80;
        location / {
            set $upstream_app app-service.default.svc.cluster.local;
            set $upstream_port 8080;
            proxy_pass http://$upstream_app:$upstream_port;
        }
    }
}
在此配置中,resolver 127.0.0.11 指向 Docker 内置的 DNS 服务,valid=5s 表示缓存有效期为 5 秒。当新的容器启动并注册到 DNS 后,Nginx 将在 5 秒内感知到变化,并将新请求分发到新容器。这种方式特别适用于微服务架构,其中服务实例数量经常波动。需要注意的是,使用变量形式时,Nginx 会跳过上游块的静态检查,因此必须确保域名解析正确且端口无误。
基于健康检查的故障转移机制
在容器化环境中,单个容器可能因资源耗尽或应用崩溃而暂时不可用。Nginx 提供了主动健康检查功能,可定期探测后端节点的状态,若检测到故障则自动将其从负载均衡池中移除。通过设置 max_fails 和 fail_timeout 参数,可以控制失败次数和重试间隔,从而实现平滑的故障转移。这一机制确保了高可用性,避免将请求发送到已失效的容器。
upstream healthy_backend {
    server 10.0.0.1:8080 max_fails=3 fail_timeout=30s;
    server 10.0.0.2:8080 max_fails=3 fail_timeout=30s;
    server 10.0.0.3:8080 max_fails=3 fail_timeout=30s;
}

server {
    listen 80;
    location / {
        proxy_pass http://healthy_backend;
        proxy_next_upstream error timeout invalid_header http_500 http_502 http_503 http_504;
    }
}
在上述配置中,若某个节点在 30 秒内连续失败 3 次,Nginx 将标记其为不可用,并在接下来的 30 秒内不再向其发送请求。proxy_next_upstream 指令定义了哪些错误条件触发故障转移,包括网络错误、超时以及 HTTP 5xx 状态码。这进一步增强了系统的鲁棒性,确保用户请求始终被路由到健康的容器实例。结合 DNS 动态解析,Nginx 能够在容器生命周期变化时自动调整负载分布,维持稳定的服务输出。








