






要扫出 php 反序列化点,核心做法是编写 semgrep 规则匹配 `unserialize()` 函数调用,并捕获其参数来源。通过设置 `pattern-either` 或 `patterns` 组合,可以精准定位直接调用和间接调用的场景。若需进一步缩小范围,可结合数据流分析标记危险入口。
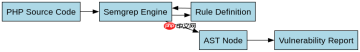
如何匹配直接的 unserialize 调用
直接匹配 `unserialize()` 是最基础且有效的方法。使用 `pattern: unserialize(...)` 即可捕获所有对该函数的调用。为了获取更多信息,可以使用 metavariable 提取被序列化的字符串变量,例如 `$data = unserialize($input);` 中的 `$input`。
$ php -r "echo serialize(['key' => 'value']);"
预期输出:a:1:{s:3:"key";s:5:"value";}
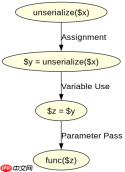
如何识别间接的反序列化点
间接调用通常涉及变量赋值或函数包装。例如 `$var = get_data(); unserialize($var);`。此时需要追踪变量 `$var` 的来源。Semgrep 支持简单的模式匹配,对于复杂的别名或动态调用,可能需要编写更具体的规则或使用 `taint` 模式(如果启用)。这里展示一个匹配常见间接模式的规则片段。

$ php -r "
function get_data() { return 'O:8:\"stdClass\":0:{}'; }
$data = get_data();
unserialize($data);
"
预期输出:Object of class stdClass could not be converted to string (if尝试打印) 或无输出(仅执行反序列化)
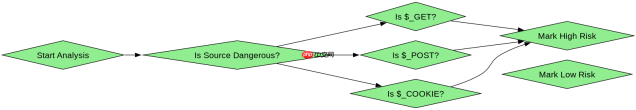
当 unserialize 参数来自 $_GET 时风险有多大
当 `unserialize()` 的参数直接来自 `$_GET`、`$_POST` 等超全局变量时,风险极高,因为攻击者可以直接控制输入内容。这种场景下,应优先标记为高危漏洞。可以通过在规则中指定 `pattern-inside` 或检查变量来源来过滤此类情况。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





