






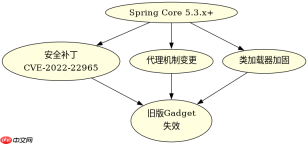
升级到8.5以后老pop链通常无法直接打通,因为spring framework 5.3.x引入了针对jndi和序列化反序列化的安全加固,阻断了部分利用路径。验证时需使用包含特定依赖的测试项目,通过构造恶意输入并观察是否触发目标方法或抛出异常来判断链条是否断裂。

哪些依赖版本影响POP链有效性
主要影响来自Spring Core、Spring AOP以及相关的代理机制。在8.5版本中,默认的安全配置和类加载行为发生了变化,使得旧版工具如ysoserial生成的payload可能失效。需要检查项目中使用的具体子版本号,确认是否包含了修复CVE-2022-22965等漏洞的补丁。
import org.springframework.context.annotation.AnnotationConfigApplicationContext;
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;

@Configuration
public class PopTestConfig {
    @Bean
    public String testBean() {
        return "test";
    }
}

public class Main {
    public static void main(String[] args) {
        AnnotationConfigApplicationContext ctx = new AnnotationConfigApplicationContext(PopTestConfig.class);
        System.out.println("Context loaded successfully");
        // 尝试注入恶意对象或触发反序列化
        // 此处省略具体POC代码,实际验证需结合具体漏洞点
    }
}
运行上述代码,若上下文加载正常且无意外方法调用,说明基础环境安全。进一步验证需结合具体漏洞场景,例如JNDI注入或RCE链。
如何构造验证Payload
构造Payload时,应复用已知漏洞的Gadget链,但需替换其中的关键类为当前版本存在的类。重点检查`java.lang.Class`、`javax.naming.InitialContext`等类的可用性。如果目标类被移除或方法签名改变,则链条断裂。
// 伪代码示例,展示如何构建一个简化的Gadget链
// 注意:实际POC极其复杂,此处仅示意结构
Object payload = Gadgets.createProxy(targetInterface, targetObject);
byte[] serialized = serialize(payload);
// 发送serialized数据
执行后,监控服务器日志或网络流量。若未出现预期的远程命令执行或JNDI查询,则证明链条已断。建议使用Wireshark或类似工具捕获数据包,分析其中是否包含恶意的DNS或LDAP请求。
基于程序中某个输入、条件或结果的具体问题
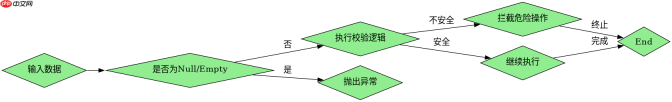
当输入为null或空字符串时,程序是否会崩溃或跳过安全检查?在8.5版本中,许多输入校验逻辑变得更加严格,空值处理可能导致提前返回或抛出IllegalArgumentException,从而阻止后续的危险操作。这是验证安全性的重要边界条件之一。


