






php 8.5 的管道操作符(`|>`)本身不会带来注入风险,因为它只是语法糖,将左侧表达式的结果作为参数传递给右侧函数,不改变执行逻辑。要测试其安全性,只需确保管道右侧调用的函数对输入进行了严格的类型检查或过滤,例如使用 `filter_var()` 处理用户输入。

如何验证管道操作符的类型安全
通过编写单元测试,可以验证管道操作符在传递不同类型数据时的行为。重点测试空值、非法字符串和数组,观察是否触发 TypeError 或被正确过滤。
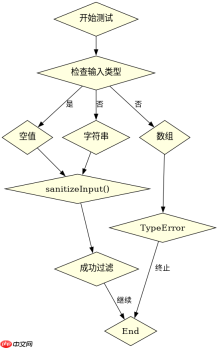
<?php function sanitizeInput(string $input): string {
    return htmlspecialchars($input, ENT_QUOTES, 'UTF-8');
}

$input = $_GET['user'] ?? '';
$sanitized = $input |> sanitizeInput();
echo $sanitized;
管道操作符与嵌套函数的对比
管道操作符使代码更扁平化,但需注意函数参数的顺序。传统嵌套调用是 `funcB(funcA(input))`,而管道是 `input |> funcA() |> funcB()`。测试时应确保两者输出一致,避免参数错位导致逻辑错误。


<?php // 传统嵌套
$result = strtoupper(trim($_GET['name']));

// 管道操作符
$result = $_GET['name'] |> trim() |> strtoupper();

var_dump($result);
基于用户输入为空时的具体表现
当用户输入为空时,管道操作符会将空字符串传递给下一个函数。若函数期望非空字符串,可能引发警告或返回默认值。测试时需模拟空输入,确认程序是否优雅降级而非崩溃。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





