






审计 composer 依赖包中的高危函数调用,核心做法是利用静态分析工具扫描项目代码库,重点识别如 eval()、system() 等危险函数的使用位置。通过配置规则文件并运行扫描命令,可以生成包含文件名、行号及风险等级的详细报告,从而快速定位潜在的安全隐患。
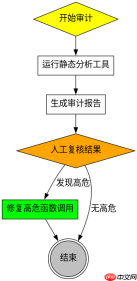
如何配置 PHPStan 进行高危函数检测
配置 PHPStan 进行高危函数检测,需要在 phpstan.neon 文件中定义自定义规则或启用相关扩展。通过指定需要检查的函数列表和对应的风险等级,PHPStan 会在静态分析阶段捕获这些调用,并在控制台输出具体的错误信息,帮助开发者在部署前修复问题。
<?php // phpstan.neon
parameters:
    level: max
    paths:
        - src/
    scanFiles:
        - rules/DangerousFunctionRule.php

services:
    - class: App\Rules\DangerousFunctionRule
      tags:
          - phpstan.rules.Rule
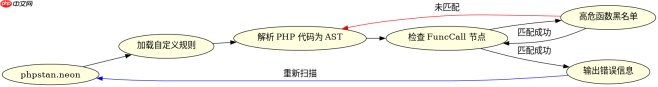
上述配置将加载自定义规则文件,该文件继承自 Nette\Neon\Entity 并实现 PhpParser\NodeVisitor 接口。当解析器遇到 FuncCall 节点时,规则会检查函数名是否在黑名单中。如果匹配,则返回一个 Error 对象,包含具体的错误消息和行号。这种方式比简单的正则搜索更准确,因为它基于 AST(抽象语法树)进行分析,能够避免误报。
如何利用 RIPS 工具进行深度代码审计
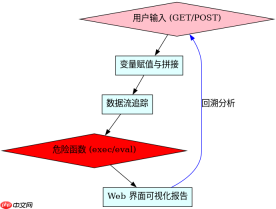
利用 RIPS 工具进行深度代码审计,需要安装 RIPS 环境并将目标项目代码导入。RIPS 会通过数据流追踪技术,分析变量从输入源到危险函数的传播路径。它不仅能发现直接调用,还能识别经过多次赋值或拼接后的间接调用,提供更为全面的安全视图。

# 安装 RIPS
git clone https://github.com/ripcord-ops/RIPS.git

# 启动 RIPS Web 界面
php -S localhost:8080 index.php

# 在浏览器中访问 http://localhost:8080
# 上传项目代码目录并开始分析
RIPS 的分析结果会以 Web 界面的形式呈现,用户可以点击具体的漏洞点查看详细的数据流图。图中会清晰展示变量是如何从用户输入(如 $_GET 或 $_POST)经过一系列处理最终到达危险函数(如 exec())的。这种可视化的方式有助于理解攻击链,便于开发者针对性地进行修复。此外,RIPS 还支持导出分析报告,方便团队内部共享和跟踪修复进度。
如何处理扫描结果中的误报与漏报
处理扫描结果中的误报与漏报,需要对每个标记点进行人工复核。对于误报,通常是因为上下文表明该函数调用是安全的,例如在沙箱环境中执行或经过了严格的白名单校验。此时可以在代码中添加注释或使用工具的忽略指令来排除误报。对于漏报,可能是因为工具无法追踪复杂的动态调用或加密字符串。这时需要补充手动审查,或者调整工具的规则配置以覆盖更多场景。





