






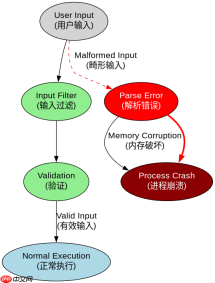
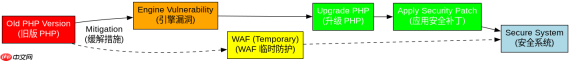
php 引擎层漏洞改业务代码没用,因为这类漏洞发生在 php 解释器底层(如 zend engine),在业务代码执行前或解析阶段就已触发。攻击者通过构造恶意输入直接利用内存破坏、类型混淆等底层缺陷,业务逻辑中的过滤或校验无法拦截这种“未到达业务层”的攻击。要修复必须升级 php 版本或打补丁。

为什么业务层的输入过滤无效?
业务代码通常位于 PHP 脚本的执行流中,而引擎层漏洞往往在脚本编译或扩展加载时就被触发。例如,当 PHP 解析器处理特定格式的字符串或数组时,如果存在缓冲区溢出,程序会在进入 `main()` 函数之前崩溃或被控制。因此,无论你在业务代码中如何对 `$_GET` 或 `$_POST` 进行 `htmlspecialchars` 或正则匹配,恶意 payload 已经导致了底层内存错误,业务层的防御形同虚设。
<?php // 业务代码示例:试图过滤输入
$input = $_GET['data'];
if (preg_match('/^[a-zA-Z0-9]+$/', $input)) {
    echo "Safe input";
} else {
    echo "Invalid input";
}
?>
上述代码展示了典型的业务层防御。然而,如果 PHP 版本存在引擎漏洞(如 CVE-2024-xxxx),攻击者可以发送一个看似合法但能触发解析器错误的特殊字符序列。该请求甚至可能不会进入 `preg_match` 的判断逻辑,或者在判断前就导致 PHP-FPM 进程崩溃。这证明了仅靠业务代码无法解决底层问题。
哪些底层机制会导致业务代码失效?
PHP 引擎层漏洞主要涉及 Zend Engine 的内存管理、类型系统和 JIT 编译器。这些组件负责将 PHP 代码转换为操作码(OPcodes)并执行。当这些组件存在缺陷时,攻击者可以利用以下机制绕过业务逻辑:

- 内存破坏:如堆栈溢出,允许攻击者覆盖返回地址,直接劫持控制流。
- 类型混淆:PHP 是弱类型语言,引擎在处理变量类型转换时若存在逻辑错误,可能导致敏感数据泄露或意外执行。
- JIT 编译缺陷:PHP 8.0+ 引入的 JIT 编译器若存在漏洞,可能在优化过程中生成恶意机器码。
这些机制的运行优先级高于业务代码。例如,JIT 编译器在代码执行前进行优化,如果优化过程存在漏洞,业务代码甚至不会被正确执行。因此,修复此类漏洞的唯一方法是更新 PHP 核心二进制文件,修补底层引擎代码。
<?php // 验证引擎层漏洞影响的示例
// 假设存在一个引擎层漏洞,攻击者发送如下请求
// http://example.com/index.php?data=<malicious_payload>
// 即使 index.php 中有严格的输入验证,
// PHP 解析器在解析 <malicious_payload> 时可能已发生内存越界。

// 业务代码无法捕获此错误,因为错误发生在解析阶段
$payload = $_GET['data'];
echo $payload; // 这行代码可能永远不会执行
?></malicious_payload>
该代码片段进一步说明,即使业务代码简单到只输出输入,引擎层漏洞依然可以导致系统被攻陷。攻击者无需关心业务逻辑,只需针对 PHP 引擎的解析器或执行器构造 payload。因此,运维团队应优先关注 PHP 版本的升级和安全补丁的应用,而非仅仅依赖业务代码的防御。
基于 PHP 版本升级的具体修复方案是什么?
针对 PHP 引擎层漏洞,最直接的修复方法是升级到受支持的 PHP 版本。例如,如果当前使用的是 PHP 7.4 或更早版本,建议升级到 PHP 8.1 或更高版本,因为这些版本包含了大量的引擎层安全修复。同时,应定期查看 PHP 官方安全公告,及时应用最新的安全补丁。对于无法立即升级的环境,可以考虑使用 Web 应用防火墙(WAF)来拦截特定的恶意请求,但这只是临时措施,不能替代底层修复。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





