






服务器固件定期维护更新的核心做法是建立自动化巡检与灰度升级机制,通过脚本定期比对当前版本与官方最新版本的差异,并在测试环境验证后执行滚动重启或热补丁。具体操作通常涉及调用厂商提供的cli工具或api接口,设置定时任务(如cron)触发检查,并配置回滚策略以应对升级失败的风险。这样做能确保系统始终处于安全状态,同时避免因批量重启导致的业务中断。

如何自动检测固件版本差异
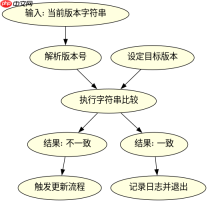
自动检测版本差异主要依赖厂商提供的管理接口或本地命令行工具。通过编写脚本调用这些接口,可以获取当前运行版本并与云端或本地维护的版本库进行比对。若发现版本不一致,则标记为需要更新;若一致,则跳过。关键在于解析返回的状态码和版本号字段,确保比较逻辑准确无误。
#!/bin/bash
# 定义目标固件版本
TARGET_VERSION="2.4.1"
# 获取当前固件版本
CURRENT_VERSION=$(ipmitool fru print | grep "Firmware" | awk '{print $3}')
# 比较版本
if [ "$CURRENT_VERSION" != "$TARGET_VERSION" ]; then
    echo "Update required: $CURRENT_VERSION -> $TARGET_VERSION"
    # 此处可添加下载和安装逻辑
else
    echo "Version is up to date: $CURRENT_VERSION"
fi
上述脚本展示了基本的版本比对逻辑。预期结果为:当当前版本为2.3.0时,输出“Update required”;当当前版本为2.4.1时,输出“Version is up to date”。实际运行中需根据具体硬件的`ipmitool`输出格式调整解析命令。
如何实现安全的灰度升级流程
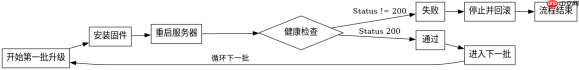
灰度升级旨在降低风险,先对非核心节点进行更新,观察稳定后再推广至全量。实现这一流程需要编排工具(如Ansible或自定义Shell脚本)来分批执行升级指令,并在每批之间插入健康检查步骤。如果健康检查失败,则立即停止后续批次并触发回滚。这种机制确保了即使出现兼容性问题,影响范围也被限制在局部。
# Ansible Playbook 示例片段
- name: Update Firmware on Batch 1
  hosts: batch1_servers
  tasks:
    - name: Install new firmware
      command: /opt/vendor/update_firmware.sh --version 2.4.1
    - name: Reboot server
      reboot:
        reboot_timeout: 300
    - name: Check health
      uri:
        url: http://{{ inventory_hostname }}/health
        status_code: 200
      register: health_check
    - fail:
        msg: Health check failed
      when: health_check.status != 200
该Ansible剧本演示了分批升级与健康检查的结合。预期行为是:Batch1服务器完成升级、重启并通过健康检查后,才继续处理其他批次。若健康检查返回非200状态码,Playbook将终止并报错,防止错误扩散。
升级失败时的回滚策略如何制定
回滚策略的关键在于保留旧版固件镜像并具备快速切换能力。在升级前,脚本应备份当前的固件配置文件和镜像文件到安全位置。一旦升级后系统无法启动或关键服务异常,应立即加载备份的旧版镜像并重启。此外,还需监控升级过程中的日志,捕捉早期错误信号以便及时干预。这种预案能显著缩短故障恢复时间(RTO)。





