






在服务器 bios 中开启硬件级防火墙,核心操作是进入 bios 设置界面,找到并启用 intel txt (trusted execution technology) 或 amd psp (platform security processor) 相关的安全选项,随后保存重启。这一步骤本身并不直接提供网络包过滤功能,而是为操作系统层面的安全启动(secure boot)和可信平台模块(tpm)建立底层信任根,确保后续运行的防火墙软件未被篡改。具体做法是在开机时按 del 或 f2 键进入 bios,在 security 或 advanced 菜单下定位到 trusted computing 或 cpu configuration,将状态从 disabled 改为 enabled。
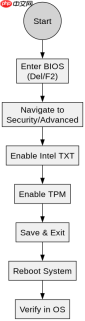
如何在 BIOS 中启用 Intel TXT 安全特性
对于使用 Intel 处理器的服务器,启用硬件级安全基础通常涉及开启 Intel TXT (Trusted Execution Technology)。该功能允许系统在启动早期验证引导加载程序和内核的完整性,防止恶意代码在操作系统加载前注入。要执行此操作,需进入 BIOS 的 Advanced 或 CPU Configuration 菜单,找到 Intel TXT 选项并将其设置为 Enabled。同时,必须确保 TPM (Trusted Platform Module) 也已启用,因为 TXT 依赖 TPM 来存储密钥和测量值。完成设置后,保存更改并重启服务器,此时系统将在 POST 阶段进行更严格的安全检查。
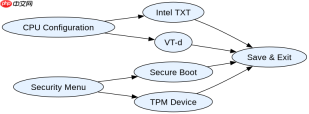
BIOS Setup Utility
├── Advanced
│   └── CPU Configuration
│       ├── Intel TXT: [Enabled]
│       └── VT-d: [Enabled]
├── Security
│   ├── Secure Boot: [Enabled]
│   └── TPM Device: [Enabled]
└── Save & Exit
    └── Save Changes and Reset
上述配置路径展示了典型的 Intel 平台 BIOS 布局。用户需确认 TXT 和 TPM 均处于激活状态,这是构建硬件级信任链的前提。若这些选项灰色不可选,可能意味着处理器不支持或已在其他层级被禁用。启用后,操作系统中的安全模块(如 Linux 的 IMA/EVM 或 Windows 的 BitLocker)才能利用这些硬件特性。
AMD 平台如何配置 PSP 安全处理器
对于 AMD EPYC 或 Ryzen 服务器处理器,对应的硬件安全组件是 PSP (Platform Security Processor)。PSP 是一个独立的协处理器,负责管理安全启动、密钥生成和加密加速。在 BIOS 中,通常需要在 Security 或 Advanced 菜单下寻找 AMD PSP 或 AMD fTPM (Firmware TPM) 选项。将其设置为 Enabled 后,系统将启用基于 AMD 硬件的安全启动流程。与 Intel TXT 类似,这确保了只有经过签名的引导加载程序才能执行,从而在硬件层面阻断未授权的固件或内核修改。操作时,建议同时启用 Secure Boot 以形成完整的安全闭环。

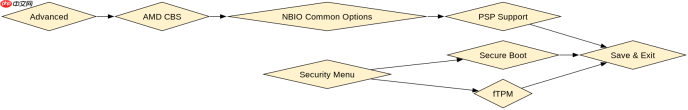
BIOS Setup Utility
├── Advanced
│   └── AMD CBS
│       └── NBIO Common Options
│           └── PSP Support: [Enabled]
├── Security
│   ├── Secure Boot: [Enabled]
│   └── fTPM: [Enabled]
└── Save & Exit
    └── Save Changes and Reset
该流程图描述了 AMD 平台的典型配置路径。用户应重点检查 PSP 支持和 fTPM 的状态。启用这些选项后,服务器在启动时将调用 PSP 进行身份验证。需要注意的是,某些旧版操作系统可能无法识别新的 fTPM 实现,导致启动失败,此时可能需要更新操作系统内核或调整 BIOS 中的 TPM 模式(如从 PTT 切换为离散 TPM)。
启用硬件安全后如何验证防火墙策略生效
开启 BIOS 中的硬件安全选项后,必须验证操作系统是否正确识别了这些特性,并确认防火墙策略是否基于此信任根生效。在 Linux 系统中,可以使用 dmesg | grep -i tpm 或 dmesg | grep -i txt 命令检查内核日志,确认 TPM 或 TXT 驱动已加载且无错误。同时,通过 systemctl status firewalld 或 iptables -L 查看防火墙服务状态,确保规则已应用。若使用 Windows Server,可在事件查看器中检查安全日志,确认安全启动已成功验证引导文件。此外,可使用 tpmstatus 工具查询 TPM 的具体状态,确保其处于就绪状态。只有当硬件安全特性正常工作时,后续的防火墙策略才具备防篡改的基础保障。





