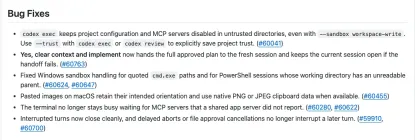
codex cli 0.169.0是正式发行,0.171.0-alpha.2是预发布,两者不能只按版本数字大小互换使用。对于把codex接入脚本的开发者,0.169.0最需要留意的是项目信任边界:未受信任目录中的项目配置与mcp服务器保持禁用,即使命令指定了workspace-write沙箱也一样;确实认可该项目后,才使用显式信任选项。
为什么workspace-write不能替代项目受信任状态
工作区可写与认可项目提供的配置是两件事。前者描述运行时的文件写入边界,后者决定当前目录的项目配置和MCP服务器是否应当进入运行环境。0.169.0的修复明确保留了这一区分:在未信任目录运行codex exec时,不因为选择workspace-write就启用项目配置和MCP服务器。
这会影响依赖项目级配置或项目MCP服务器的自动化。脚本能够启动,不等于项目里的所有集成都已加载;如果升级后发现某项项目集成缺席,应先确认目录是否已经受信任,而不是扩大沙箱权限来碰运气。该说明针对非交互运行的信任处理,不代表所有MCP故障都由信任状态引起。
已认可的项目如何显式保存信任
0.169.0允许在codex exec或codex review上使用--trust显式保存项目信任。下列命令适用于已经安装Codex CLI 0.169.0、且当前工作目录确实是你认可的项目;提示语是可替换的任务描述,不是必须照抄的项目名称。命令会实际启动任务,并可能使用账户额度,不应用来试探陌生目录。

将来自 Marvis 或微信的可信远程软件开发请求中继至用户本地的 Codex CLI,等待编码任务完成,并返回经验证的结果。当用户通过 Codex 要求 Marvis 检查、实现、修复、测试、review 或继续在明确指定的本地项目目录中开展工作时,使用此功能。
codex exec --trust --sandbox workspace-write "说明当前项目的目录结构,先不要修改文件"
预期变化是显式记录该项目的信任,使项目配置与MCP服务器不再仅因目录未受信任而被禁用。它不会保证某个服务器可连接,也不会替代服务器本身的认证或正确配置。若只是阅读不熟悉的仓库,保留未信任状态更符合这项修复的边界,不需要为了让工具列表变长而保存信任。
终端体验的新增能力有各自条件
0.169.0还扩展了可选择启用的终端工作区:支持多个侧边聊天标签,可以通过键盘或鼠标切换,本地保存的侧边聊天可在重启后重新打开。命令中心可按名称、提示预览或工作目录搜索旧任务;全屏转录记录支持折叠已完成活动,同时保留答案和可搜索的工具输出。
这些能力不应统一理解成所有安装默认出现的新面板。终端工作区属于选择启用的功能;自定义网关接入也有相应开关。Cloud连接在macOS和Linux上同样是选择启用的功能,提供图片消息、模型与推理力度选择,以及归档和恢复Cloud会话的操作范围。
0.171.0-alpha.2能确认到什么程度
0.171.0-alpha.2的发行记录标记为预发布,说明仅写明其Release版本,没有提供具体功能与修复清单。因此,不能把0.169.0的项目信任修复、侧边聊天或Cloud能力直接写成0.171.0-alpha.2新增,也不能把Alpha包当成正式升级目标。常规脚本维护可围绕已明确说明行为的0.169.0评估;验证Alpha时,需要单独核对实际包及对应说明,不能以版本号更大作为兼容性保证。